
币安已发布关于10月29日安全事件的初步调查报告,该事件导致多个区块链上的数字资产被盗,总价值约为63.4亿美元。
该报告揭示了攻击者如何结合社会工程学、恶意软件、遭入侵的员工设备以及内部人工智能工具,从而未经授权访问该交易所的钱包签名基础设施。
此次行动早在实际盗窃发生数月前便已展开,攻击者通过虚假招聘活动和被入侵的开发工具对员工实施了针对性攻击。币安承认该事件本不该发生,并就此事给用户和行业合作伙伴带来的干扰致歉。
不过,该交易所重申了承担全部损失的承诺,并确认截至10月31日,已补足98%的受影响代币资产,剩余流动性较低的资产仍在收购中。币安还报告称,约28.5亿美元的资产已被冻结或拦截。
攻击者如何入侵币安员工
据报告称,攻击者于2026年6月开始筹备行动,通过篡改过的Homebrew安装程序,将一名钱包DevOps工程师作为目标。
该工程师在尝试安装一款AI编码工具时,下载了被植入恶意代码的包管理器软件。币安检测到异常后,更换了受影响的设备,并轮换了相关凭证。然而,攻击者此时已获取了该工程师的职位信息及其同事的相关信息。
9月,攻击者通过虚假招聘流程将另一名软件工程师作为目标。他们冒充某虚构公司的代表,进行线上面试,最终指示该员工将其工作电脑上下载一份编程作业。
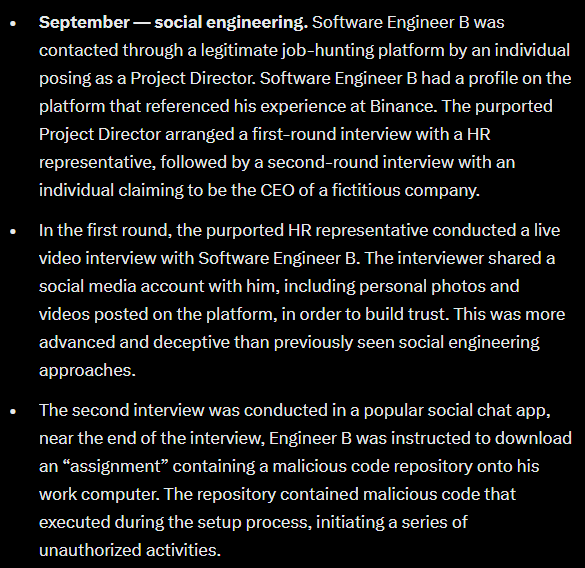
该代码库中包含恶意代码,会将合法开发工具的组件替换为恶意版本。该恶意软件与攻击者控制的服务器建立了通信连接,并利用规避技术逃避终端安全检测。
10月20日,攻击者利用这台遭入侵的计算机和内部AI工具,控制了另外两名钱包工程师的设备,其中包括那名计算机中存有容器部署凭据的工程师。10月29日,他们利用窃取的凭据部署了一个容器,并执行了恶意脚本,从而发起了钱包攻击。
EIP-7702 和 MPC 使应对工作复杂化
攻击者利用以太坊的 EIP-7702 授权机制,在未获取私钥的情况下获得了对币安热钱包的执行权限。他们提交了 50 笔签名交易,以篡改账户非ce值并建立恶意委托授权。这些权限使攻击者能够绕过币安常规提币基础设施独立转移资金。
当币安暂停提币时,这带来了额外的挑战。关闭提币服务并不会自动使现有的链上授权失效。币安的多方计算(MPC)钱包架构也使撤销过程变得复杂,因为不存在单一的私钥可以立即撤销恶意授权。
该团队开发了一套专门的流程来撤销这些授权。最后一次未经授权的转账涉及 2,961.9 ETH,于 10 月 29 日 23:56(UTC)结算。币安于 10 月 30 日 00:10(UTC)清除了恶意的 EIP-7702 委托。
2026年遭遇逾57起攻击后,币安加强安全措施
币安表示,已重建受影响的钱包系统和内部AI工具,更换了遭入侵的设备,撤销了受影响的凭证,并完成了对员工设备的强化安全扫描。该交易所还加强了钱包服务的风险控制,并扩展了基于AI的行为异常检测。
值得注意的是,币安透露其安全团队在2026年全年共检测并阻止了57起疑似与朝鲜有关的网络威胁事件。其中包括欺诈性招聘活动、恶意开发工具、遭入侵的软件包、浏览器扩展程序以及伪造的视频会议应用程序。
美国联邦调查局(FBI)正式将10月29日的网络攻击归咎于朝鲜的“TraderTraitor”组织。朝鲜方面否认了这一指控,朝鲜领导人金正恩的妹妹金与正称这种归因是“政治挑衅”。
币安正委托独立网络安全公司对此次事件进行审查并验证其调查结果。该公司还计划设立一个安全研究基金,并与人工智能公司及安全机构合作,共同应对区块链环境中的AI相关威胁。
人工智能是加密货币的最大威胁吗?
该事件再次引发了人们对人工智能可能如何改变网络安全威胁的担忧,尤其是当攻击者利用内部工具和受信任员工的访问权限时。币安联合创始人赵长鹏在一次直播中指出,金融机构必须重新审视在人工智能快速发展之前设计的安全机制。 他表示:“随着人工智能的飞速发展,未来还有大量工作需要完成。我认为整个加密货币行业——甚至可以说全球金融行业——都需要改进那些在‘人工智能前时代’设计的安防机制,以适应当前我们正逐步迈入的‘人工智能后时代’。” 他还表示乐观,认为人工智能最终将提升安全性,尽管随着新漏洞的出现,该行业目前正面临一段调整期。
索拉纳(Solana)联合创始人阿纳托利·雅科文科(Anatoly Yakovenko)在周二的一篇帖子中对此观点表示反对,称:“网络钓鱼和社会工程学才是加密货币面临的最大威胁,而不是人工智能破解数学模型或量子计算机。”
币安的事件复盘报告本身就揭示了,当传统社会工程学技术与新型AI工具相结合时,其危险性会大幅增加。目前该交易所已恢复正常运营,相关调查仍在进行中。
在 SolanaFloor 上阅读更多内容
Kamino首席执行官迈克尔·韦斯(Michael Weisz)阐述$KMNO代币愿景
Solana代币化汇总:2026年10月
币安遭63亿美元资金外流。为何市场未崩盘?

