
Binance, Hackerların 6,3 Milyar Dolar Çalmak İçin Sahte İş Görüşmelerini ve Yapay Zekayı Nasıl Kullandığını Açıkladı
Börsenin olay sonrası analizinde, kötü amaçlı yazılımların, güvenliği ihlal edilmiş çalışan cihazlarının ve kurum içi yapay zeka araçlarının yer aldığı, aylar süren bir operasyon ortaya çıktı. Binance, yalnızca 2026 yılında 57 saldırıyı engellediğini belirtiyor.
- Yayımlandı:
Binance, 29 Ekim’de meydana gelen ve çeşitli blok zincirlerinde yaklaşık 6,34 milyar dolarlık dijital varlığın çalınmasına yol açan güvenlik ihlaline ilişkin ilk olay analiz raporunu yayınladı.
Raporda, saldırganların borsanın cüzdan imzalama altyapısına yetkisiz erişim sağlamak için sosyal mühendislik, kötü amaçlı yazılım, ele geçirilmiş çalışan cihazları ve dahili bir yapay zeka aracını nasıl bir araya getirdikleri ortaya konuyor.
Operasyon, asıl hırsızlığın gerçekleşmesinden aylar önce başladı; saldırganlar, sahte işe alım kampanyaları ve güvenliği ihlal edilmiş geliştirici araçları yoluyla çalışanları hedef aldı. Binance, bu olayın asla yaşanmaması gerektiğini kabul etti ve kullanıcılara ve sektör ortaklarına verdiği rahatsızlık nedeniyle özür diledi.
Bununla birlikte, borsa tüm kayıpları karşılama taahhüdünü yineledi ve 31 Ekim itibarıyla etkilenen token varlıklarının %98’ini telafi ettiğini, likiditesi daha düşük olan kalan varlıkların ise halen satın alınmakta olduğunu doğruladı. Binance ayrıca, yaklaşık 2,85 milyar dolarlık varlığın dondurulduğunu veya ele geçirildiğini bildirdi.
Saldırganlar Binance Çalışanlarını Nasıl Ele Geçirdi?
Rapora göre, saldırganlar Haziran 2026'da, tahrif edilmiş bir Homebrew kurulumu yoluyla bir Wallet DevOps mühendisini hedef alarak hazırlıklarına başladı.
Mühendis, bir yapay zeka kodlama aracını yüklemeye çalışırken güvenliği ihlal edilmiş paket yöneticisi yazılımını indirdi. Binance bu anormalliği tespit etti, etkilenen cihazı değiştirdi ve ilgili erişim bilgilerini yeniledi. Ancak saldırganlar, mühendisin görevine ve iş arkadaşlarına ilişkin bilgileri çoktan ele geçirmişti.
Eylül ayında saldırganlar, sahte bir işe alım süreci yoluyla başka bir yazılım mühendisini hedef aldı. Hayali bir şirketin temsilcileri gibi davranarak sanal mülakatlar yaptılar ve sonunda çalışana iş bilgisayarına bir kodlama ödevini indirmesini söylediler.
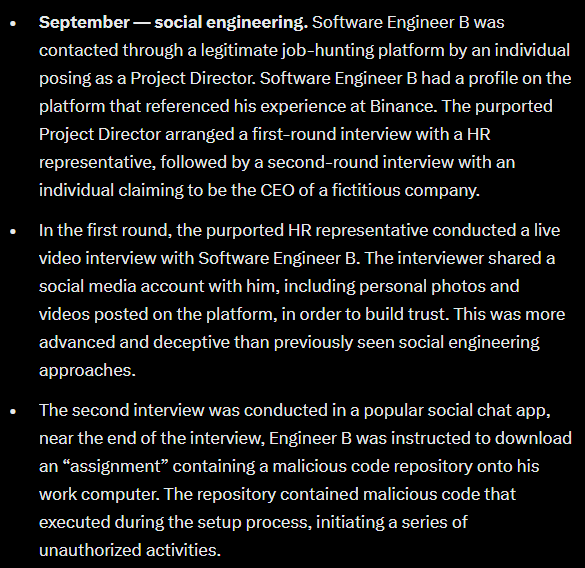
Depo, meşru bir geliştirme aracı bileşenini kötü amaçlı bir sürümle değiştiren kötü amaçlı kod içeriyordu. Kötü amaçlı yazılım, saldırganların kontrolündeki bir sunucuyla iletişim kurdu ve uç nokta güvenlik sistemlerinin tespitinden kaçınmak için atlatma teknikleri kullandı.
20 Ekim'de saldırganlar, ele geçirdikleri bilgisayarı ve dahili bir yapay zeka aracını kullanarak, bilgisayarı konteyner dağıtım kimlik bilgilerini barındıran mühendis de dahil olmak üzere 2 cüzdan mühendisinin cihazları üzerinde kontrol elde ettiler. 29 Ekim'de ise çalınan kimlik bilgilerini kullanarak bir konteyner dağıttılar ve cüzdan saldırısını başlatan kötü amaçlı bir komut dosyasını çalıştırdılar.
EIP-7702 ve MPC, Müdahaleyi Zorlaştırdı
Saldırganlar, özel anahtarı ele geçirmeden Binance sıcak cüzdanı üzerinde yürütme ayrıcalıkları elde etmek için Ethereum’un EIP-7702 yetkilendirme mekanizmasını istismar etti. Hesap noncesini manipüle etmek ve kötü amaçlı yetki devri izinleri oluşturmak için 50 adet imzalama işlemi gönderdiler. Bu izinler, saldırganın Binance’in normal para çekme altyapısından bağımsız olarak fon transferi yapmasına olanak tanıdı.
Bu durum, Binance'in para çekme işlemlerini askıya almasıyla birlikte ek bir zorluk yarattı. Para çekme hizmetinin durdurulması, mevcut zincir üstü yetkilendirmeleri otomatik olarak geçersiz kılmazdı. Binance'in Çok Taraflı Hesaplama (MPC) cüzdan mimarisi de, kötü amaçlı izinleri anında kaldırmak için tek bir özel anahtar bulunmaması nedeniyle iptal sürecini karmaşıklaştırdı.
Ekip, yetkilendirmeleri iptal etmek için özel bir prosedür geliştirdi. 2.961,9 ETH tutarındaki son yetkisiz transfer, 29 Ekim saat 23:56 UTC'de tamamlandı. Binance, 30 Ekim saat 00:10 UTC'de kötü niyetli EIP-7702 yetki devrini iptal etti.
Binance, 2026 Yılında Yaşanan 57'den Fazla Saldırı Sonrası Güvenliğini Güçlendirdi
Binance, etkilenen cüzdan sistemini ve dahili yapay zeka aracını yeniden kurduğunu, güvenliği ihlal edilmiş cihazları değiştirdiğini, etkilenen kimlik bilgilerini iptal ettiğini ve çalışanların cihazlarında gelişmiş güvenlik taramalarını tamamladığını açıkladı. Borsa ayrıca cüzdan hizmeti risk kontrollerini güçlendirdi ve yapay zeka tabanlı davranışsal anomali tespitini genişletti.
Özellikle Binance, güvenlik ekibinin 2026 yılı boyunca Kuzey Kore ile bağlantılı olduğu şüphelenilen 57 siber tehdit vakasını tespit edip önlediğini açıkladı. Bunlar arasında dolandırıcılık amaçlı işe alım kampanyaları, kötü niyetli geliştirici araçları, güvenliği ihlal edilmiş yazılım paketleri, tarayıcı uzantıları ve sahte video konferans uygulamaları yer alıyordu.
FBI, 29 Ekim'deki saldırıyı resmi olarak Kuzey Kore'nin TraderTraitorgrubuna atfetti. Kuzey Kore bu iddiayı reddederken, Kuzey Kore lideri Kim Jong Un'un kız kardeşi Kim Yo Jong, bu atfı siyasi bir provokasyon olarak nitelendirdi.
Binance, olayı incelemek ve bulgularını doğrulamak için bağımsız siber güvenlik firmalarıyla çalışıyor. Ayrıca bir güvenlik araştırma fonu kurmayı ve blok zinciri ortamlarındaki yapay zeka ile ilgili tehditleri hedef alan girişimlerde yapay zeka şirketleri ve güvenlik firmalarıyla işbirliği yapmayı planlıyor.
AI, Kripto Para İçin En Büyük Tehdit mi?
Bu olay, özellikle saldırganların iç araçları ve güvenilir çalışan erişimini istismar etmesi nedeniyle, yapay zekanın siber güvenlik tehditlerini nasıl değiştirebileceğine dair endişeleri yeniden gündeme getirdi. Bir canlı yayın sırasında konuşan Binance kurucu ortağı Changpeng Zhao, finans kurumlarının yapay zekanın hızlı ilerlemesinden önce tasarlanan güvenlik mekanizmalarını yeniden düşünmesi gerektiğini savundu. Zhao, “AI’nın bu kadar hızlı ilerlediği bir ortamda, yapılması gereken çok iş var. Kripto sektörünün genel olarak, hatta muhtemelen küresel finans sektörünün de, AI öncesi dönemde tasarlanan güvenlik mekanizmalarını, şu anda adeta AI sonrası döneme girerken mevcut duruma göre iyileştirmesi gerektiğini düşünüyorum.” dedi. Ayrıca, sektörün şu anda yeni güvenlik açıklarının ortaya çıkmasıyla bir uyum sürecinden geçmesine rağmen, yapay zekanın nihayetinde güvenliği artıracağına dair iyimserliğini dile getirdi.
Solana’nın kurucu ortağı Anatoly Yakovenko ise Salı günü yaptığı bir paylaşımda bu görüşe karşı çıkarak, “Kripto para için en büyük tehdit, kimlik avı ve sosyal mühendisliktir. Matematiği çözen yapay zeka ya da kuantum bilgisayarlar değil” dedi.
Binance’in olay sonrası analiz raporu, geleneksel sosyal mühendislik tekniklerinin yeni yapay zeka araçlarıyla birleştiğinde nasıl önemli ölçüde daha tehlikeli hale gelebileceğini ortaya koyuyor. Soruşturmalar devam ederken borsa normal faaliyetlerine geri döndü.
SolanaFloor’da Daha Fazlasını Okuyun
Kamino CEO’su Michael Weisz, $KMNO Token’ı İçin Vizyonunu Açıkladı
Solana Tokenizasyon Özeti: Ekim 2026
Binance’ten 6,3 Milyar Dolar Çekildi. Neden Çöküş Yaşanmadı?

