
Binance раскрыла, как хакеры использовали поддельные собеседования и ИИ для кражи 6,3 миллиарда долларов
Анализ инцидента, проведённый биржей, выявил многомесячную операцию, в которой использовались вредоносное ПО, взломанные устройства сотрудников и внутренние инструменты искусственного интеллекта. По данным Binance, только в 2026 году удалось предотвратить 57 атак.
- Опубликовано:
Binance опубликовала предварительный отчет о расследовании инцидента с нарушением безопасности, произошедшего 29 октября, в результате которого были похищены цифровые активы на сумму около 6,34 млрд долларов из нескольких блокчейнов.
В отчете раскрывается, как злоумышленники использовали сочетание методов социальной инженерии, вредоносного ПО, взломанных устройств сотрудников и внутреннего инструмента на базе искусственного интеллекта, чтобы получить несанкционированный доступ к инфраструктуре подписи кошельков биржи.
Операция началась за несколько месяцев до самой кражи: злоумышленники выбирали сотрудников в качестве мишеней с помощью мошеннических кампаний по набору персонала и взломанных инструментов разработчиков. Binance признала, что этот инцидент не должен был произойти, и принесла извинения за неудобства, причиненные пользователям и партнерам в отрасли.
Тем не менее биржа вновь подтвердила свое обязательство покрыть все убытки, сообщив, что по состоянию на 31 октября она восстановила 98 % пострадавших токенов, а оставшиеся, менее ликвидные активы, по-прежнему находятся в процессе приобретения. Binance также сообщила, что активы на сумму примерно 2,85 млрд долларов были заморожены или перехвачены.
Как злоумышленники получили доступ к сотрудникам Binance
Согласно отчету, злоумышленники начали подготовку в июне 2026 года, нацелившись на инженера по разработке кошельков (Wallet DevOps) с помощью поддельной установки Homebrew.
Инженер загрузил скомпрометированное программное обеспечение-менеджер пакетов, пытаясь установить инструмент для программирования с использованием искусственного интеллекта. Binance обнаружила аномалию, заменила зараженное устройство и сменила соответствующие учетные данные. Однако злоумышленники уже успели получить информацию о должности инженера и его коллегах.
В сентябре злоумышленники нацелились на другого инженера-программиста, воспользовавшись мошенническим процессом найма. Они выдали себя за представителей вымышленной компании, провели виртуальные собеседования и в конечном итоге поручили сотруднику загрузить задание по программированию на свой рабочий компьютер.
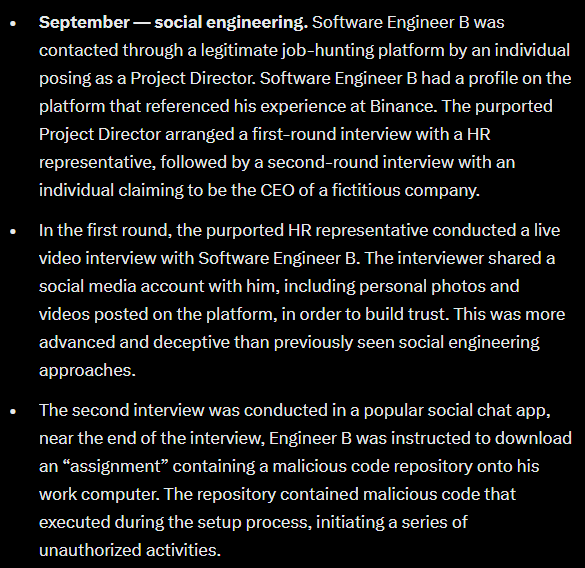
Репозиторий содержал вредоносный код, который заменял легитимный компонент инструмента разработки на вредоносную версию. Вредоносное ПО установило связь с сервером, контролируемым злоумышленниками, и использовало методы обхода для того, чтобы избежать обнаружения системами защиты конечных устройств.
20 октября злоумышленники использовали взломанный компьютер и внутренний инструмент искусственного интеллекта, чтобы получить контроль над устройствами ещё двух инженеров, занимающихся разработкой кошельков, включая того инженера, на компьютере которого хранились учетные данные для развертывания контейнеров. 29 октября они использовали похищенные учетные данные для развертывания контейнера и запуска вредоносного скрипта, который инициировал атаку на кошельки.
EIP-7702 и MPC затруднили реагирование
Злоумышленники воспользовались механизмом авторизации EIP-7702 сети Ethereum, чтобы получить права на выполнение операций с горячим кошельком Binance без получения его закрытого ключа. Они отправили 50 транзакций с подписью, чтобы манипулировать нонсом счета и установить вредоносные полномочия делегирования. Эти полномочия позволили злоумышленнику перемещать средства независимо от стандартной инфраструктуры вывода средств Binance.
Это создало дополнительную проблему, когда Binance приостановила вывод средств. Отключение службы вывода средств не привело к автоматической аннулированию существующих авторизаций в цепочке блоков. Архитектура кошелька Binance, основанная на многосторонних вычислениях (MPC), также усложнила процесс отзыва, поскольку не существовало единого закрытого ключа, позволяющего немедленно удалить вредоносные разрешения.
Команда разработала специальную процедуру для отзыва полномочий. Последний несанкционированный перевод на сумму 2 961,9 ETH был завершён 29 октября в 23:56 по UTC. Binance аннулировала вредоносное делегирование EIP-7702 30 октября в 00:10 по UTC.
Binance усиливает меры безопасности после более чем 57 атак в 2026 году
Binance сообщает, что перестроила затронутую систему кошельков и внутренний инструмент искусственного интеллекта, заменила скомпрометированные устройства, аннулировала затронутые учетные данные и завершила расширенное сканирование на предмет безопасности на устройствах сотрудников. Биржа также усилила меры контроля рисков, связанных с кошельками, и расширила возможности обнаружения аномалий в поведении на основе искусственного интеллекта.
Примечательно, что Binance сообщила, что её команда безопасности обнаружила и предотвратила 57 подозрительных случаев киберугроз, связанных с Северной Кореей, в течение 2026 года. Среди них были мошеннические кампании по набору персонала, вредоносные инструменты для разработчиков, скомпрометированные программные пакеты, расширения для браузеров и поддельные приложения для видеоконференций.
ФБР официально приписало атаку 29 октября северокорейской группировке TraderTraitor. Северная Корея отвергла это обвинение, а Ким Ё Чон, сестра лидера Северной Кореи Ким Чен Ына, назвала такое приписывание ответственности политической провокацией.
Binance привлекает независимые компании, специализирующиеся на кибербезопасности, для расследования инцидента и подтверждения своих выводов. Компания также планирует создать фонд исследований в области безопасности и сотрудничать с компаниями, занимающимися искусственным интеллектом, и фирмами по обеспечению безопасности в рамках инициатив, направленных на борьбу с угрозами, связанными с ИИ, в средах блокчейна.
Является ли ИИ самой большой угрозой для криптовалют?
Этот инцидент вновь вызвал опасения относительно того, как искусственный интеллект может изменить характер угроз кибербезопасности, особенно с учетом того, что злоумышленники используют внутренние инструменты и доверенный доступ сотрудников. Выступая во время прямой трансляции, соучредитель Binance Чанпэн Чжао заявил, что финансовые учреждения должны пересмотреть механизмы безопасности, разработанные до стремительного развития ИИ. Он сказал: «В будущем, учитывая столь быстрое развитие ИИ, предстоит проделать огромную работу, и я думаю, что криптовалютной отрасли в целом, да и, пожалуй, глобальной финансовой отрасли в целом, необходимо усовершенствовать механизмы безопасности, которые были разработаны в до-ИИ эпоху, в сравнении с сегодняшним днем, когда мы, так сказать, вступаем в пост-ИИ эпоху». Он также выразил оптимизм по поводу того, что ИИ в конечном итоге повысит уровень безопасности, хотя в настоящее время отрасль переживает период адаптации, связанный с появлением новых уязвимостей.
Соучредитель Solana Анатолий Яковенко не согласился с этой точкой зрения в своем посте во вторник, заявив: «Фишинг и социальная инженерия — это самая большая угроза для криптовалют. А не ИИ, взламывающий математические алгоритмы, или квантовые компьютеры».
Сам анализ инцидента, проведенный Binance, показывает, как традиционные методы социальной инженерии могут стать значительно опаснее в сочетании с новыми инструментами ИИ. Биржа возобновила нормальную работу, а расследование продолжается.
Читайте больше на SolanaFloor
Генеральный директор Kamino Майкл Вайс изложил видение развития токена $KMNO
Обзор токенизации на Solana: октябрь 2026 года
С Binance похитили 6,3 млрд долларов. Почему не произошло обвала?

