
A Binance revela como os hackers utilizaram entrevistas de emprego falsas e IA para roubar 6,3 mil milhões de dólares
A análise pós-incidente da bolsa revela uma operação que se prolongou por vários meses e que envolveu malware, dispositivos de funcionários comprometidos e ferramentas internas de IA. A Binance afirma ter impedido 57 ataques só em 2026.
- Publicado:
A Binance publicou a sua análise inicial do incidente de segurança ocorrido a 29 de outubro, que resultou no roubo de ativos digitais no valor aproximado de 6,34 mil milhões de dólares em várias blockchains.
O relatório revela como os atacantes combinaram engenharia social, software malicioso, dispositivos de funcionários comprometidos e uma ferramenta interna de inteligência artificial para obter acesso não autorizado à infraestrutura de assinatura de carteiras da bolsa.
A operação teve início meses antes do roubo propriamente dito, com os atacantes a visarem os colaboradores através de campanhas de recrutamento fraudulentas e de ferramentas de desenvolvimento comprometidas. A Binance reconheceu que o incidente nunca deveria ter ocorrido e pediu desculpa pelos transtornos causados aos utilizadores e aos parceiros do setor.
No entanto, a bolsa reiterou o seu compromisso de cobrir todas as perdas, confirmando que, a 31 de outubro, já tinha reposto 98% dos ativos em tokens afetados, estando os restantes ativos, menos líquidos, ainda a ser adquiridos. A Binance informou também que cerca de 2,85 mil milhões de dólares em ativos tinham sido congelados ou interceptados.
Como os atacantes comprometeram os colaboradores da Binance
De acordo com o relatório, os atacantes iniciaram os seus preparativos em junho de 2026, visando um engenheiro de DevOps da Wallet através de uma instalação adulterada do Homebrew.
O engenheiro descarregou o software de gestão de pacotes comprometido enquanto tentava instalar uma ferramenta de codificação de IA. A Binance detetou a anomalia, substituiu o dispositivo afetado e renovou as credenciais relacionadas. No entanto, os atacantes já tinham obtido informações sobre a função do engenheiro e os seus colegas.
Em setembro, os atacantes visaram outro engenheiro de software através de um processo de recrutamento fraudulento. Fizeram-se passar por representantes de uma empresa fictícia, realizaram entrevistas virtuais e, por fim, instruíram o colaborador a descarregar um exercício de programação para o seu computador de trabalho.
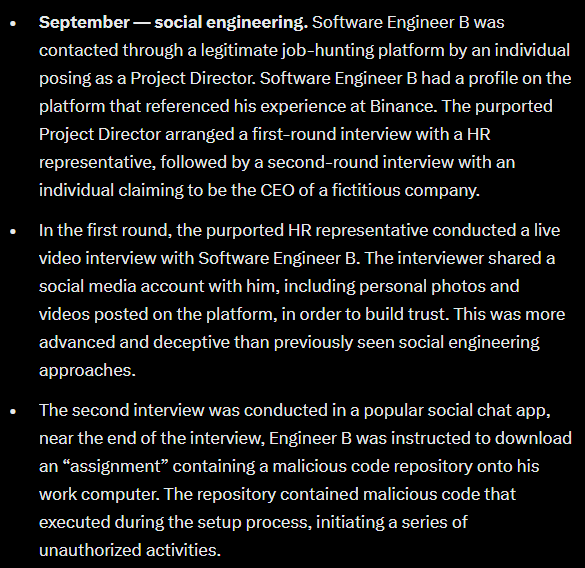
O repositório continha código malicioso que substituía um componente legítimo da ferramenta de desenvolvimento por uma versão maliciosa. O malware estabeleceu comunicação com um servidor controlado pelos atacantes e utilizou técnicas de evasão para contornar a deteção dos sistemas de segurança dos terminais.
A 20 de outubro, os atacantes utilizaram o computador comprometido e uma ferramenta interna de IA para obter controlo sobre os dispositivos de mais dois engenheiros de carteiras, incluindo o engenheiro cujo computador continha credenciais de implementação de contentores. A 29 de outubro, utilizaram as credenciais roubadas para implementar um contentor e executar um script malicioso que iniciou o ataque à carteira.
O EIP-7702 e o MPC complicaram a resposta
Os atacantes exploraram o mecanismo de autorização EIP-7702 da Ethereum para obter privilégios de execução sobre uma carteira ativa da Binance sem obter a sua chave privada. Enviaram 50 transações de assinatura para manipular o nonce da conta e estabelecer autorizações de delegação maliciosas. Estas permissões permitiram ao atacante movimentar fundos independentemente da infraestrutura normal de levantamentos da Binance.
Isto criou um desafio adicional quando a Binance suspendeu os levantamentos. O encerramento do serviço de levantamentos não invalidou automaticamente as autorizações existentes na cadeia de blocos. A arquitetura de carteira de Computação Multipartidária (MPC) da Binance também complicou o processo de revogação, uma vez que não existia uma única chave privada para remover imediatamente as permissões maliciosas.
A equipa desenvolveu um procedimento especializado para revogar as autorizações. A última transferência não autorizada, envolvendo 2 961,9 ETH, foi liquidada às 23:56 UTC de 29 de outubro. A Binance anulou a delegação maliciosa EIP-7702 às 00:10 UTC de 30 de outubro.
Binance reforça a segurança após mais de 57 ataques em 2026
A Binance afirma ter reconstruído o sistema de carteiras afetado e a ferramenta interna de IA, substituído os dispositivos comprometidos, revogado as credenciais afetadas e concluído análises de segurança reforçadas em todos os dispositivos dos colaboradores. A bolsa também reforçou os controlos de risco do serviço de carteiras e expandiu a deteção de anomalias comportamentais baseada em IA.
De salientar que a Binance revelou que a sua equipa de segurança detetou e impediu 57 casos suspeitos de ameaças cibernéticas ligadas à Coreia do Norte ao longo de 2026. Estes incluíram campanhas de recrutamento fraudulentas, ferramentas de desenvolvimento maliciosas, pacotes de software comprometidos, extensões de navegador e aplicações falsas de videoconferência.
O FBI atribuiu oficialmente o ataque de 29 de outubro ao gruponorte-coreano «TraderTraitor». A Coreia do Norte rejeitou a acusação, tendo Kim Yo Jong, irmã do líder norte-coreano Kim Jong Un, descrito essa atribuição como uma provocação política.
A Binance está a contratar empresas independentes de cibersegurança para analisar o incidente e validar as suas conclusões. Pretende também criar um fundo de investigação em segurança e colaborar com empresas de IA e de segurança em iniciativas que visem ameaças relacionadas com a IA em ambientes de blockchain.
Será a IA a maior ameaça para as criptomoedas?
O incidente reacendeu as preocupações sobre como a inteligência artificial poderá alterar as ameaças à cibersegurança, especialmente à medida que os atacantes exploram ferramentas internas e o acesso de colaboradores de confiança. Numa transmissão ao vivo, o cofundador da Binance, Changpeng Zhao, argumentou que as instituições financeiras devem repensar os mecanismos de segurança concebidos antes do rápido avanço da IA. Ele afirmou: «À medida que a IA avança tão rapidamente, há muito trabalho a fazer, e penso que o setor das criptomoedas como um todo — diria mesmo que provavelmente também o setor financeiro global — tem de melhorar os mecanismos de segurança que foram concebidos na era pré-IA, em comparação com o presente, agora que estamos, de certa forma, a entrar na era pós-IA.» Ele também se mostrou otimista quanto ao facto de a IA vir, eventualmente, a melhorar a segurança, embora o setor enfrente atualmente um período de adaptação à medida que surgem novas vulnerabilidades.
O cofundador da Solana, Anatoly Yakovenko, discordou desta opinião numa publicação na terça-feira, afirmando: «O phishing e a engenharia social são a maior ameaça para as criptomoedas. Não é a IA a quebrar a matemática nem os computadores quânticos.»
A própria análise pós-incidente da Binance revela como as técnicas tradicionais de engenharia social podem tornar-se significativamente mais perigosas quando combinadas com novas ferramentas de IA. A bolsa retomou as operações normais enquanto as investigações continuam.
Leia mais no SolanaFloor
O CEO da Kamino, Michael Weisz, delineia a visão para o token $KMNO
Resumo da tokenização da Solana: outubro de 2026
6,3 mil milhões de dólares subtraídos da Binance. Por que razão não houve uma queda?

