
Binance onthult hoe hackers valse sollicitatiegesprekken en AI gebruikten om 6,3 miljard dollar te stelen
Uit het onderzoek van de beurs blijkt dat er sprake was van een maandenlange operatie waarbij malware, gehackte apparaten van medewerkers en interne AI-tools een rol speelden. Binance zegt dat het alleen al in 2026 57 aanvallen heeft weten te voorkomen.
- Geplaatst:
Binance heeft zijn eerste analyse gepubliceerd van het beveiligingslek van 29 oktober, waarbij voor ongeveer 6,34 miljard dollar aan digitale activa werd gestolen uit verschillende blockchains.
Uit het rapport blijkt hoe de aanvallers een combinatie maakten van social engineering, kwaadaardige software, gehackte apparaten van medewerkers en een interne kunstmatige-intelligentietool om ongeoorloofde toegang te verkrijgen tot de infrastructuur voor het ondertekenen van wallets van de beurs.
De operatie begon al maanden vóór de daadwerkelijke diefstal, waarbij de aanvallers zich op medewerkers richtten via frauduleuze wervingscampagnes en gecompromitteerde ontwikkelaarstools. Binance erkende dat het incident nooit had mogen plaatsvinden en bood zijn excuses aan voor de overlast die dit veroorzaakte voor gebruikers en partners in de sector.
De beurs herhaalde echter haar toezegging om alle verliezen te dekken en bevestigde dat zij per 31 oktober 98% van de getroffen token-activa had aangevuld, terwijl de resterende, minder liquide activa nog steeds worden verworven. Binance meldde ook dat ongeveer 2,85 miljard dollar aan activa was bevroren of onderschept.
Hoe aanvallers Binance-medewerkers hebben gehackt
Volgens het rapport begonnen de aanvallers in juni 2026 met hun voorbereidingen door een Wallet DevOps-ingenieur te benaderen via een gemanipuleerde Homebrew-installatie.
De engineer downloadde de gecompromitteerde pakketbeheersoftware toen hij probeerde een AI-codeertool te installeren. Binance detecteerde de afwijking, verving het getroffen apparaat en wisselde de bijbehorende inloggegevens. De aanvallers hadden echter al informatie verkregen over de functie en collega’s van de engineer.
In september richtten de aanvallers zich op een andere software-engineer via een frauduleus wervingsproces. Ze deden zich voor als vertegenwoordigers van een fictief bedrijf, hielden virtuele sollicitatiegesprekken en gaven de medewerker uiteindelijk de opdracht om een programmeeropdracht op zijn werkcomputer te downloaden.
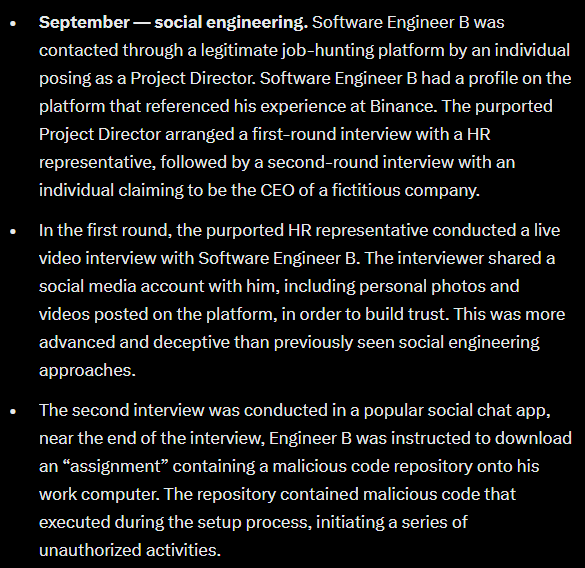
De repository bevatte kwaadaardige code die een legitieme component van de ontwikkelingstool verving door een kwaadaardige versie. De malware bracht verbinding tot stand met een door de aanvallers gecontroleerde server en gebruikte ontwijkingstechnieken om detectie door endpointbeveiliging te vermijden.
Op 20 oktober gebruikten de aanvallers de gecompromitteerde computer en een interne AI-tool om controle te krijgen over de apparaten van nog twee wallet-ingenieurs, waaronder de ingenieur wiens computer inloggegevens voor het implementeren van containers bevatte. Op 29 oktober gebruikten ze de gestolen inloggegevens om een container te implementeren en een kwaadaardig script uit te voeren dat de wallet-aanval in gang zette.
EIP-7702 en MPC bemoeilijkten de reactie
De aanvallers maakten misbruik van het EIP-7702-autorisatiemechanisme van Ethereum om uitvoeringsrechten te verkrijgen over een Binance-hotwallet zonder de privésleutel ervan te bemachtigen. Ze dienden 50 ondertekeningstransacties in om de account-nonce te manipuleren en kwaadaardige delegatieautorisaties vast te stellen. Deze rechten stelden de aanvaller in staat om fondsen over te maken onafhankelijk van de reguliere opname-infrastructuur van Binance.
Dit zorgde voor een extra uitdaging toen Binance opnames opschortte. Het stilleggen van de opnameservice maakte bestaande on-chain-autorisaties niet automatisch ongeldig. De Multi-Party Computation (MPC)-portemonnee-architectuur van Binance bemoeilijkte het intrekkingsproces ook, omdat er geen enkele privésleutel bestond om de kwaadaardige machtigingen onmiddellijk te verwijderen.
Het team ontwikkelde een gespecialiseerde procedure om de machtigingen in te trekken. De laatste ongeautoriseerde overboeking, ter waarde van 2.961,9 ETH, werd op 29 oktober om 23:56 UTC afgewikkeld. Binance maakte de kwaadaardige EIP-7702-delegatie ongedaan op 30 oktober om 00:10 UTC.
Binance versterkt beveiliging na meer dan 57 aanvallen in 2026
Binance zegt dat het het getroffen walletsysteem en de interne AI-tool heeft herbouwd, gecompromitteerde apparaten heeft vervangen, de betreffende inloggegevens heeft ingetrokken en uitgebreide beveiligingsscans op de apparaten van medewerkers heeft uitgevoerd. De beurs heeft ook de risicocontroles voor de walletservice versterkt en de op AI gebaseerde detectie van afwijkend gedrag uitgebreid.
Opvallend is dat Binance heeft onthuld dat zijn beveiligingsteam in de loop van 2026 57 vermoedelijke gevallen van cyberdreigingen met een verband met Noord-Korea heeft gedetecteerd en voorkomen. Hierbij ging het onder meer om frauduleuze wervingscampagnes, kwaadaardige ontwikkelaarstools, gecompromitteerde softwarepakketten, browserextensies en valse videoconferentie-applicaties.
De FBI schreef de aanval van 29 oktober officieel toe aan deNoord-Koreaanse groep TraderTraitor. Noord-Korea verwierp de beschuldiging; Kim Yo Jong, de zus van de Noord-Koreaanse leider Kim Jong-un, omschreef de toeschrijving als een politieke provocatie.
Binance schakelt onafhankelijke cyberbeveiligingsbedrijven in om het incident te onderzoeken en de bevindingen te valideren. Het is ook van plan een fonds voor beveiligingsonderzoek op te richten en samen te werken met AI-bedrijven en beveiligingsbedrijven aan initiatieven gericht op AI-gerelateerde bedreigingen in blockchain-omgevingen.
Is AI de grootste bedreiging voor crypto?
Het incident heeft de bezorgdheid aangewakkerd over de manier waarop kunstmatige intelligentie cyberbeveiligingsdreigingen zou kunnen veranderen, met name omdat aanvallers misbruik maken van interne tools en de toegang van vertrouwde medewerkers. Tijdens een livestream stelde Changpeng Zhao, medeoprichter van Binance, dat financiële instellingen de beveiligingsmechanismen die vóór de snelle opmars van AI zijn ontworpen, moeten herzien. Hij zei: „Nu AI zich zo snel ontwikkelt, is er nog heel veel werk te doen, en ik denk dat de crypto-industrie als geheel – en ik zou zeggen: waarschijnlijk ook de wereldwijde financiële sector – de beveiligingsmechanismen moet verbeteren die in het pre-AI-tijdperk zijn ontworpen, nu we als het ware het post-AI-tijdperk binnentreden.” Hij sprak ook zijn optimisme uit dat AI uiteindelijk de beveiliging zal verbeteren, hoewel de sector momenteel een aanpassingsperiode doormaakt nu er nieuwe kwetsbaarheden aan het licht komen.
Anatoly Yakovenko, medeoprichter van Solana, was het in een bericht van dinsdag niet eens met deze visie en zei: “Phishing en social engineering vormen de grootste bedreiging voor crypto. Niet AI die wiskundige problemen oplost of kwantumcomputers.”
Uit de analyse van Binance zelf blijkt hoe traditionele social-engineeringtechnieken aanzienlijk gevaarlijker kunnen worden in combinatie met nieuwe AI-tools. De beurs heeft de normale activiteiten hervat terwijl het onderzoek voortduurt.
Lees meer op SolanaFloor
Michael Weisz, CEO van Kamino, schetst zijn visie voor het $KMNO-token
Solana-tokenisatieoverzicht: oktober 2026
$6,3 miljard weggehaald bij Binance. Waarom geen crash?

