
バイナンスは、10月29日に発生し、複数のブロックチェーンにわたって約63億4000万ドル相当のデジタル資産が盗まれたセキュリティ侵害事件に関する、最初の事後分析報告書を公表した。
報告書によると、攻撃者はソーシャルエンジニアリング、マルウェア、侵害された従業員の端末、および社内の人工知能(AI)ツールを組み合わせて、取引所のウォレット署名インフラへの不正アクセスを獲得したことが明らかになりました。
この作戦は実際の盗難の数ヶ月前から始まっており、攻撃者は偽の採用キャンペーンや侵害された開発者向けツールを介して従業員を標的にしていた。バイナンスは、この事件は決して起きてはならないものであったと認め、ユーザーや業界パートナーに与えた混乱について謝罪した。
しかし、同取引所はすべての損失を補償するという姿勢を改めて表明し、10月31日時点で影響を受けたトークン資産の98%を補填済みであることを確認した。残りの流動性の低い資産については、現在も取得を進めている。また、バイナンスは約28億5000万ドル相当の資産が凍結または差し押さえられたと報告した。
攻撃者がバイナンスの従業員を乗っ取った手口
報告書によると、攻撃者たちは2026年6月、改ざんされたHomebrewのインストールを介してウォレット担当のDevOpsエンジニアを標的にし、準備を開始した。
このエンジニアは、AIコーディングツールをインストールしようとした際に、改ざんされたパッケージマネージャーソフトウェアをダウンロードしてしまった。バイナンスはこの異常を検知し、影響を受けた端末を交換するとともに、関連する認証情報を更新した。しかし、攻撃者たちはすでに、このエンジニアの役職や同僚に関する情報を入手していた。
9月、攻撃者は偽の採用プロセスを介して別のソフトウェアエンジニアを標的にした。彼らは架空の企業の代表者を装い、オンライン面接を行い、最終的にその従業員に対し、業務用コンピュータにコーディング課題をダウンロードするよう指示した。
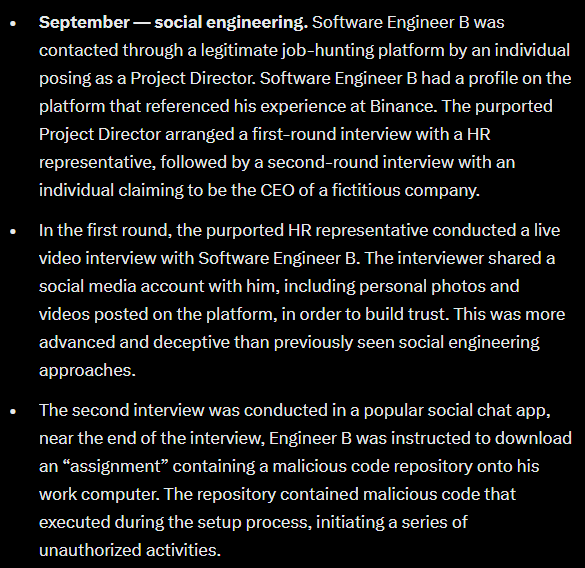
そのリポジトリには、正規の開発ツールコンポーネントを悪意のあるバージョンに置き換えるマルウェアが含まれていた。このマルウェアは、攻撃者が制御するサーバーとの通信を確立し、エンドポイントセキュリティの検知を回避するための回避技術を使用していた。
10月20日、攻撃者は侵害されたコンピュータと社内のAIツールを悪用し、コンテナ展開の認証情報を保持していたエンジニアを含む、さらに2名のウォレットエンジニアのデバイスを乗っ取った。10月29日、彼らは盗んだ認証情報を使用してコンテナを展開し、ウォレット攻撃を開始する悪意のあるスクリプトを実行した。
EIP-7702とMPCが対応を複雑化させた
攻撃者は、イーサリアムのEIP-7702認証メカニズムを悪用し、秘密鍵を入手することなく、バイナンスのホットウォレットに対する実行権限を取得した。彼らは50件の署名トランザクションを送信してアカウントのノンスを操作し、悪意のある委任認証を確立した。これらの権限により、攻撃者はバイナンスの通常の出金インフラとは独立して資金を移動することが可能となった。
このため、Binanceが出金を停止した際にさらなる課題が生じた。出金サービスを停止しても、既存のオンチェーン承認が自動的に無効化されるわけではなかった。また、Binanceの多者間計算(MPC)ウォレットアーキテクチャも、悪意のある権限を即座に削除するための単一の秘密鍵が存在しなかったため、権限の取り消しプロセスを複雑にした。
チームは、これらの権限を取り消すための特別な手順を策定した。2,961.9 ETHが関与した最後の不正送金は、10月29日23:56(UTC)に決済された。バイナンスは10月30日00:10(UTC)に、悪意のあるEIP-7702委任を無効化した。
2026年に57件以上の攻撃を受け、Binanceがセキュリティを強化
バイナンスは、影響を受けたウォレットシステムと社内AIツールを再構築し、侵害されたデバイスを交換し、影響を受けた認証情報を無効化し、従業員のデバイス全体にわたるセキュリティスキャンを強化して完了したと述べている。また、ウォレットサービスのリスク管理を強化し、AIベースの行動異常検知機能を拡充した。
特に注目すべきは、バイナンスのセキュリティチームが2026年を通じて、北朝鮮と関連が疑われるサイバー脅威の事例を57件検知・阻止したことを明らかにした点だ。これらには、詐欺的な採用キャンペーン、悪意のある開発者ツール、改ざんされたソフトウェアパッケージ、ブラウザ拡張機能、偽のビデオ会議アプリケーションなどが含まれていた。
FBIは、10月29日の攻撃を北朝鮮の「TraderTraitor」グループによるものと公式に断定した。北朝鮮はこの主張を否定し、北朝鮮の指導者キム・ジョンウンの妹であるキム・ヨジョン氏は、この断定を「政治的挑発」であると述べた。
バイナンスは、この事件を調査し、調査結果を検証するために、独立したサイバーセキュリティ企業を起用している。また、セキュリティ研究基金を設立し、ブロックチェーン環境におけるAI関連の脅威に対処するための取り組みについて、AI企業やセキュリティ企業と協力する計画だ。
AIは暗号資産にとって最大の脅威なのか?
この事件は、特に攻撃者が内部ツールや信頼された従業員のアクセス権を悪用するケースが増えている中、人工知能がサイバーセキュリティ上の脅威をどのように変えるかについて、改めて懸念を招いている。ライブ配信で発言したバイナンスの共同創業者チャンペン・ジャオ氏は、金融機関はAIの急速な進歩以前に設計されたセキュリティメカニズムを見直さなければならないと主張した。 彼は次のように述べた。「AIがこれほど急速に進化する中、今後取り組むべき課題は山積みだ。暗号資産業界全体、そしておそらく世界の金融業界全体としても、AI以前の時代に設計されたセキュリティメカニズムを、今や私たちが『ポストAI時代』に突入しつつある現状に合わせて改善する必要があると思う。」 また、新たな脆弱性が次々と現れる中、業界は現在調整期にあるものの、最終的にはAIがセキュリティの向上に寄与するだろうとの楽観的な見方も示した。
一方、ソラナの共同創業者アナトリー・ヤコヴェンコ氏は火曜日の投稿でこの見解に異議を唱え、「暗号資産にとって最大の脅威はフィッシングやソーシャルエンジニアリングであり、AIによる数学の破綻や量子コンピュータではない」と述べた。
バイナンス自身の事後分析からも、従来のソーシャルエンジニアリングの手法が新しいAIツールと組み合わさることで、いかに危険性が飛躍的に高まるかが明らかになっている。同取引所は、調査が続く中、通常の運営を再開している。
SolanaFloorで続きを読む
KaminoのCEOマイケル・ワイズ氏が$KMNOトークンのビジョンを概説
ソラナ・トークン化まとめ:2026年10月
バイナンスから63億ドルが流出。なぜ相場は暴落しなかったのか?

