
Binance svela come gli hacker abbiano utilizzato finte colloqui di lavoro e l'intelligenza artificiale per rubare 6,3 miliardi di dollari
L'analisi retrospettiva condotta dall'exchange rivela un'operazione durata mesi che ha coinvolto malware, dispositivi dei dipendenti compromessi e strumenti interni basati sull'intelligenza artificiale. Binance afferma di aver sventato 57 attacchi solo nel 2026.
- Pubblicato:
Binance ha pubblicato la sua prima analisi post-incidente relativa alla violazione della sicurezza del 29 ottobre, che ha comportato il furto di asset digitali per un valore di circa 6,34 miliardi di dollari su diverse blockchain.
Il rapporto rivela come gli autori dell’attacco abbiano combinato tecniche di ingegneria sociale, software dannoso, dispositivi dei dipendenti compromessi e uno strumento interno di intelligenza artificiale per ottenere accesso non autorizzato all’infrastruttura di firma dei wallet dell’exchange.
L’operazione è iniziata mesi prima del furto vero e proprio, con gli aggressori che hanno preso di mira i dipendenti attraverso campagne di reclutamento fraudolente e strumenti di sviluppo compromessi. Binance ha riconosciuto che l’incidente non avrebbe mai dovuto verificarsi e si è scusata per i disagi causati agli utenti e ai partner del settore.
Tuttavia, l’exchange ha ribadito il proprio impegno a coprire tutte le perdite, confermando di aver reintegrato il 98% degli asset in token interessati al 31 ottobre, mentre gli asset rimanenti, meno liquidi, sono ancora in fase di acquisizione. Binance ha inoltre riferito che circa 2,85 miliardi di dollari in asset sono stati congelati o intercettati.
Come gli hacker hanno compromesso i dipendenti di Binance
Secondo il rapporto, gli aggressori hanno iniziato i preparativi nel giugno 2026 prendendo di mira un ingegnere DevOps del reparto Wallet tramite un’installazione manomessa di Homebrew.
L’ingegnere ha scaricato il software di gestione dei pacchetti compromesso mentre tentava di installare uno strumento di programmazione basato sull’intelligenza artificiale. Binance ha rilevato l’anomalia, ha sostituito il dispositivo interessato e ha effettuato la rotazione delle credenziali correlate. Tuttavia, gli aggressori avevano già ottenuto informazioni sul ruolo dell’ingegnere e sui suoi colleghi.
A settembre, gli autori dell’attacco hanno preso di mira un altro ingegnere software attraverso un processo di reclutamento fraudolento. Si sono spacciati per rappresentanti di un’azienda fittizia, hanno condotto colloqui virtuali e alla fine hanno istruito il dipendente a scaricare un compito di programmazione sul suo computer di lavoro.
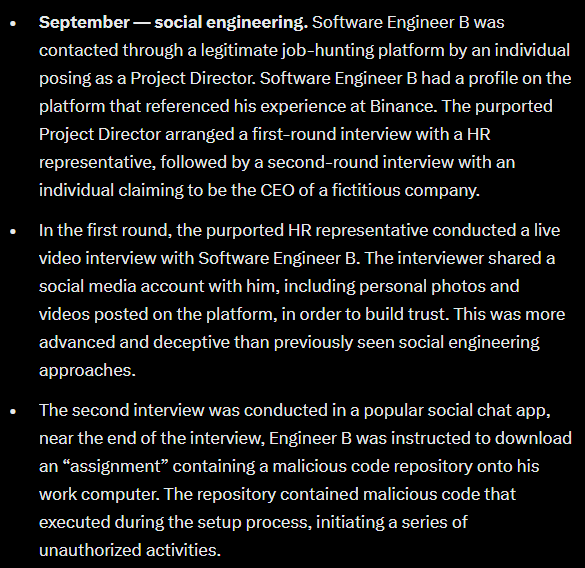
Il repository conteneva codice dannoso che sostituiva un componente legittimo dello strumento di sviluppo con una versione dannosa. Il malware ha stabilito una comunicazione con un server controllato dagli aggressori e ha utilizzato tecniche di evasione per eludere il rilevamento dei sistemi di sicurezza degli endpoint.
Il 20 ottobre, gli autori dell’attacco hanno utilizzato il computer compromesso e uno strumento di intelligenza artificiale interno per ottenere il controllo sui dispositivi di altri 2 ingegneri del wallet, compreso l’ingegnere il cui computer conteneva le credenziali di distribuzione dei container. Il 29 ottobre, hanno utilizzato le credenziali rubate per distribuire un container ed eseguire uno script dannoso che ha dato il via all’attacco al wallet.
L’EIP-7702 e l’MPC hanno complicato la risposta
Gli aggressori hanno sfruttato il meccanismo di autorizzazione EIP-7702 di Ethereum per ottenere privilegi di esecuzione su un hot wallet di Binance senza acquisire la relativa chiave privata. Hanno inviato 50 transazioni di firma per manipolare il nonce dell’account e stabilire autorizzazioni di delega dannose. Queste autorizzazioni hanno permesso all’aggressore di trasferire fondi indipendentemente dalla normale infrastruttura di prelievo di Binance.
Ciò ha creato un’ulteriore difficoltà quando Binance ha sospeso i prelievi. La sospensione del servizio di prelievo non ha invalidato automaticamente le autorizzazioni on-chain esistenti. Anche l’architettura del wallet Multi-Party Computation (MPC) di Binance ha complicato il processo di revoca, poiché non esisteva un’unica chiave privata per rimuovere immediatamente le autorizzazioni dannose.
Il team ha sviluppato una procedura specializzata per revocare le autorizzazioni. L’ultimo trasferimento non autorizzato, pari a 2.961,9 ETH, è stato completato alle 23:56 UTC del 29 ottobre. Binance ha annullato la delega dannosa EIP-7702 alle 00:10 UTC del 30 ottobre.
Binance rafforza la sicurezza dopo oltre 57 attacchi nel 2026
Binance afferma di aver ricostruito il sistema di portafogli interessato e lo strumento interno di intelligenza artificiale, sostituito i dispositivi compromessi, revocato le credenziali interessate e completato scansioni di sicurezza potenziate su tutti i dispositivi dei dipendenti. L’exchange ha inoltre rafforzato i controlli sui rischi relativi al servizio di portafogli e ampliato il rilevamento delle anomalie comportamentali basato sull’intelligenza artificiale.
In particolare, Binance ha rivelato che il proprio team di sicurezza ha individuato e sventato 57 casi sospetti di minacce informatiche collegate alla Corea del Nord nel corso del 2026. Tra questi figuravano campagne di reclutamento fraudolente, strumenti di sviluppo dannosi, pacchetti software compromessi, estensioni per browser e applicazioni di videoconferenza contraffatte.
L’FBI ha ufficialmente attribuito l’attacco del 29 ottobre al grupponordcoreano TraderTraitor. La Corea del Nord ha respinto l’accusa e Kim Yo Jong, sorella del leader nordcoreano Kim Jong Un, ha definito tale attribuzione una provocazione politica.
Binance sta coinvolgendo società indipendenti specializzate in sicurezza informatica per esaminare l’incidente e convalidare i risultati. Prevede inoltre di istituire un fondo per la ricerca sulla sicurezza e di collaborare con aziende specializzate in intelligenza artificiale e società di sicurezza su iniziative mirate alle minacce legate all’intelligenza artificiale negli ambienti blockchain.
L’IA è la più grande minaccia per le criptovalute?
L’incidente ha riacceso le preoccupazioni su come l’intelligenza artificiale possa modificare le minacce alla sicurezza informatica, in particolare poiché gli aggressori sfruttano strumenti interni e l’accesso di dipendenti di fiducia. Intervenendo durante una diretta streaming, il cofondatore di Binance Changpeng Zhao ha sostenuto che le istituzioni finanziarie devono ripensare i meccanismi di sicurezza progettati prima del rapido avanzamento dell’IA. Ha affermato: «Con l’IA che avanza così rapidamente, c’è tantissimo lavoro da fare, e penso che il settore delle criptovalute nel suo complesso – e probabilmente anche il settore finanziario globale – debba migliorare i meccanismi di sicurezza progettati nell’era pre-IA rispetto a oggi, dato che stiamo entrando in una sorta di era post-IA». Ha inoltre espresso ottimismo sul fatto che l’IA finirà per migliorare la sicurezza, sebbene il settore stia attualmente affrontando un periodo di adattamento a causa dell’emergere di nuove vulnerabilità.
Il cofondatore di Solana, Anatoly Yakovenko, ha contestato questa visione in un post pubblicato martedì, affermando: «Il phishing e l’ingegneria sociale rappresentano la minaccia più grave per le criptovalute. Non l’IA che sfida i principi matematici né i computer quantistici».
La stessa analisi post-incidente di Binance rivela come le tecniche tradizionali di ingegneria sociale possano diventare significativamente più pericolose se combinate con i nuovi strumenti di IA. L’exchange ha ripreso le normali operazioni mentre le indagini proseguono.
Per saperne di più su SolanaFloor
Il CEO di Kamino, Michael Weisz, illustra la visione per il token $KMNO
Riepilogo sulla tokenizzazione su Solana: ottobre 2026
6,3 miliardi di dollari sottratti a Binance. Perché non c’è stato un crollo?

