
Binance révèle comment des pirates ont utilisé de faux entretiens d'embauche et l'IA pour dérober 6,3 milliards de dollars
L'analyse rétrospective menée par la plateforme révèle une opération qui s'est étalée sur plusieurs mois et qui impliquait des logiciels malveillants, des appareils d'employés piratés et des outils d'IA internes. Binance affirme avoir déjoué 57 attaques rien qu'en 2026.
- Publié:
Binance a publié son premier rapport d'analyse rétrospective concernant la faille de sécurité survenue le 29 octobre, qui a entraîné le vol d'actifs numériques d'une valeur d'environ 6,34 milliards de dollars sur plusieurs blockchains.
Le rapport révèle comment les attaquants ont combiné l’ingénierie sociale, des logiciels malveillants, des appareils d’employés compromis et un outil interne d’intelligence artificielle pour obtenir un accès non autorisé à l’infrastructure de signature des portefeuilles de la plateforme.
L’opération a débuté plusieurs mois avant le vol proprement dit, les attaquants ciblant les employés par le biais de campagnes de recrutement frauduleuses et d’outils de développement compromis. Binance a reconnu que cet incident n’aurait jamais dû se produire et a présenté ses excuses pour les perturbations causées aux utilisateurs et aux partenaires du secteur.
Toutefois, la plateforme a réitéré son engagement à couvrir l’intégralité des pertes, confirmant avoir réapprovisionné 98 % des actifs en tokens affectés au 31 octobre, les actifs restants, moins liquides, étant toujours en cours d’acquisition. Binance a également indiqué qu’environ 2,85 milliards de dollars d’actifs avaient été gelés ou interceptés.
Comment les pirates ont compromis les employés de Binance
Selon le rapport, les attaquants ont commencé leurs préparatifs en juin 2026 en ciblant un ingénieur DevOps chargé des portefeuilles via une installation Homebrew altérée.
L’ingénieur a téléchargé le logiciel de gestion de paquets compromis alors qu’il tentait d’installer un outil de codage basé sur l’IA. Binance a détecté l’anomalie, remplacé l’appareil concerné et renouvelé les identifiants associés. Cependant, les attaquants avaient déjà obtenu des informations sur le poste de l’ingénieur et ses collègues.
En septembre, les attaquants ont ciblé un autre ingénieur logiciel par le biais d’un processus de recrutement frauduleux. Ils se sont fait passer pour des représentants d’une entreprise fictive, ont mené des entretiens virtuels et ont finalement demandé à l’employé de télécharger un exercice de programmation sur son ordinateur professionnel.
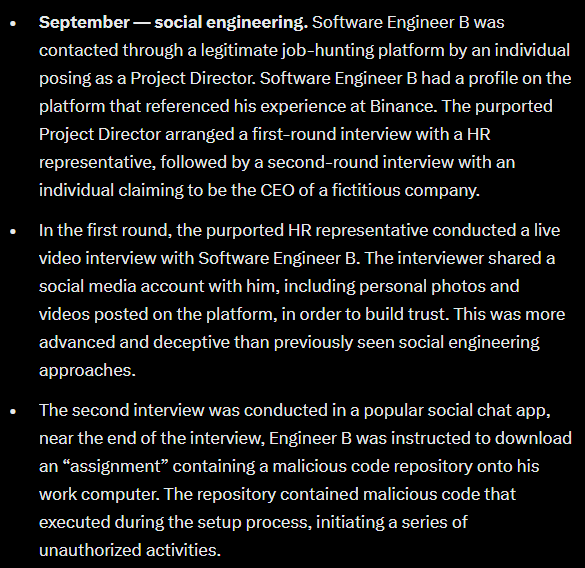
Le référentiel contenait un code malveillant qui remplaçait un composant légitime de l’outil de développement par une version malveillante. Le logiciel malveillant a établi une communication avec un serveur contrôlé par les attaquants et a utilisé des techniques d’évasion pour échapper à la détection des solutions de sécurité des terminaux.
Le 20 octobre, les attaquants ont utilisé l’ordinateur compromis et un outil d’IA interne pour prendre le contrôle des appareils de deux autres ingénieurs spécialisés dans les portefeuilles, dont celui dont l’ordinateur contenait les identifiants de déploiement des conteneurs. Le 29 octobre, ils ont utilisé les identifiants volés pour déployer un conteneur et exécuter un script malveillant qui a déclenché l’attaque contre le portefeuille.
L’EIP-7702 et le MPC ont compliqué la réponse
Les attaquants ont exploité le mécanisme d’autorisation EIP-7702 d’Ethereum pour obtenir des privilèges d’exécution sur un portefeuille « hot » de Binance sans disposer de sa clé privée. Ils ont soumis 50 transactions de signature afin de manipuler le nonce du compte et d’établir des autorisations de délégation malveillantes. Ces autorisations ont permis à l’attaquant de transférer des fonds indépendamment de l’infrastructure de retrait habituelle de Binance.
Cela a créé une difficulté supplémentaire lorsque Binance a suspendu les retraits. La suspension du service de retrait n’a pas automatiquement invalidé les autorisations existantes sur la chaîne. L’architecture de portefeuille à calcul multipartite (MPC) de Binance a également compliqué le processus de révocation, car il n’existait pas de clé privée unique permettant de supprimer immédiatement les autorisations malveillantes.
L’équipe a mis au point une procédure spécialisée pour révoquer ces autorisations. Le dernier transfert non autorisé, portant sur 2 961,9 ETH, a été finalisé à 23 h 56 UTC le 29 octobre. Binance a annulé la délégation malveillante EIP-7702 à 00 h 10 UTC le 30 octobre.
Binance renforce sa sécurité après plus de 57 attaques en 2026
Binance indique avoir reconstruit le système de portefeuilles concerné et son outil d’IA interne, remplacé les appareils compromis, révoqué les identifiants concernés et mené à bien des analyses de sécurité renforcées sur l’ensemble des appareils des employés. La plateforme a également renforcé les contrôles des risques liés aux services de portefeuilles et étendu la détection des anomalies comportementales basée sur l’IA.
Binance a notamment révélé que son équipe de sécurité avait détecté et empêché 57 cas de cybermenaces présumées liées à la Corée du Nord tout au long de l’année 2026. Parmi celles-ci figuraient des campagnes de recrutement frauduleuses, des outils de développement malveillants, des progiciels compromis, des extensions de navigateur et de fausses applications de visioconférence.
Le FBI a officiellement attribué l’attaque du 29 octobre au groupenord-coréen TraderTraitor. La Corée du Nord a rejeté cette accusation, Kim Yo Jong, sœur du dirigeant nord-coréen Kim Jong Un, qualifiant cette attribution de provocation politique.
Binance fait appel à des cabinets de cybersécurité indépendants pour examiner l’incident et valider ses conclusions. La plateforme prévoit également de créer un fonds de recherche en sécurité et de collaborer avec des entreprises spécialisées dans l’IA et des sociétés de sécurité sur des initiatives visant à lutter contre les menaces liées à l’IA dans les environnements blockchain.
L’IA est-elle la plus grande menace pour les cryptomonnaies ?
Cet incident a ravivé les inquiétudes quant à la manière dont l’intelligence artificielle pourrait transformer les menaces de cybersécurité, d’autant plus que les attaquants exploitent des outils internes et les accès d’employés de confiance. S’exprimant lors d’un livestream, le cofondateur de Binance, Changpeng Zhao, a fait valoir que les institutions financières devaient repenser les mécanismes de sécurité conçus avant les progrès fulgurants de l’IA. Il a déclaré : « À l’avenir, avec les progrès fulgurants de l’IA, il y a énormément de travail à accomplir, et je pense que le secteur des cryptomonnaies dans son ensemble — voire, je dirais, le secteur financier mondial — doit améliorer les mécanismes de sécurité conçus à l’ère pré-IA par rapport à aujourd’hui, alors que nous entrons en quelque sorte dans l’ère post-IA. » Il s’est également montré optimiste quant au fait que l’IA finirait par améliorer la sécurité, même si le secteur traverse actuellement une période d’adaptation marquée par l’émergence de nouvelles vulnérabilités.
Anatoly Yakovenko, cofondateur de Solana, a contesté ce point de vue dans un message publié mardi, affirmant : « Le phishing et l’ingénierie sociale constituent la plus grande menace pour les cryptomonnaies. Ce n’est pas l’IA qui contourne les mathématiques ni les ordinateurs quantiques. »
L’analyse rétrospective de Binance révèle à elle seule à quel point les techniques traditionnelles d’ingénierie sociale peuvent devenir nettement plus dangereuses lorsqu’elles sont associées à de nouveaux outils d’IA. La plateforme d’échange a repris ses activités normales tandis que l’enquête se poursuit.
En savoir plus sur SolanaFloor
Michael Weisz, PDG de Kamino, présente sa vision pour le token $KMNO
Tour d’horizon de la tokenisation sur Solana : octobre 2026
6,3 milliards de dollars détournés de Binance. Pourquoi pas de krach ?

