
Binance revela cómo los piratas informáticos utilizaron entrevistas de trabajo falsas e inteligencia artificial para robar 6.3 mil millones de dólares
El análisis posterior al incidente de la plataforma revela una operación que se prolongó durante meses y en la que se utilizaron programas maliciosos, dispositivos de empleados comprometidos y herramientas internas de inteligencia artificial. Binance afirma que evitó 57 ataques solo en 2026.
- Publicado:
Binance ha publicado su primer análisis retrospectivo de la brecha de seguridad del 29 de octubre, que provocó el robo de activos digitales por valor de aproximadamente 6.34 mil millones de dólares en varias cadenas de bloques.
El informe revela cómo los atacantes combinaron ingeniería social, software malicioso, dispositivos de empleados comprometidos y una herramienta interna de inteligencia artificial para obtener acceso no autorizado a la infraestructura de firma de carteras de la plataforma.
La operación comenzó meses antes del robo propiamente dicho, cuando los atacantes se dirigieron a los empleados mediante campañas de contratación fraudulentas y herramientas de desarrollo comprometidas. Binance reconoció que el incidente nunca debería haber ocurrido y se disculpó por las molestias causadas a los usuarios y a los socios del sector.
No obstante, la plataforma reiteró su compromiso de cubrir todas las pérdidas, confirmando que, a fecha de 31 de octubre, había repuesto el 98 % de los activos en tokens afectados, y que aún se estaban adquiriendo los activos restantes, menos líquidos. Binance también informó de que se habían congelado o interceptado activos por valor de aproximadamente 2.85 mil millones de dólares.
Cómo los atacantes se hicieron con el control de los empleados de Binance
Según el informe, los atacantes comenzaron sus preparativos en junio de 2026, centrándose en un ingeniero de Wallet DevOps a través de una instalación manipulada de Homebrew.
El ingeniero descargó el software del gestor de paquetes comprometido mientras intentaba instalar una herramienta de programación basada en IA. Binance detectó la anomalía, sustituyó el dispositivo afectado y renovó las credenciales relacionadas. Sin embargo, los atacantes ya habían obtenido información sobre el puesto del ingeniero y sus compañeros de trabajo.
En septiembre, los atacantes se centraron en otro ingeniero de software a través de un proceso de selección fraudulento. Se hicieron pasar por representantes de una empresa ficticia, realizaron entrevistas virtuales y, finalmente, indicaron al empleado que descargara un ejercicio de programación en su ordenador de trabajo.
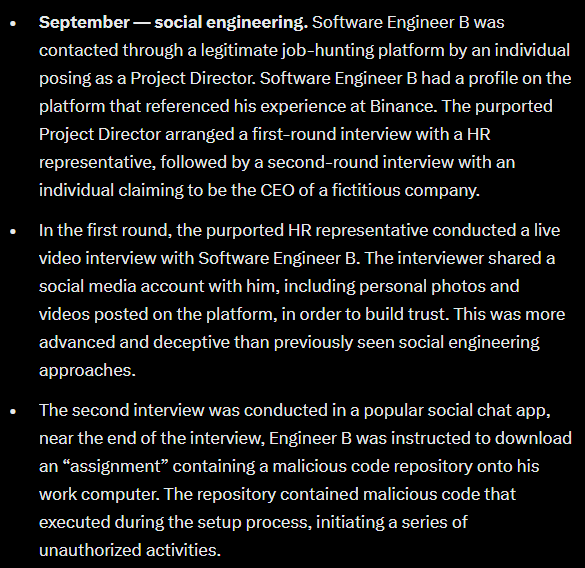
El repositorio contenía código malicioso que sustituía un componente legítimo de la herramienta de desarrollo por una versión maliciosa. El malware estableció comunicación con un servidor controlado por los atacantes y utilizó técnicas de evasión para eludir la detección de los sistemas de seguridad de los terminales.
El 20 de octubre, los atacantes utilizaron el ordenador comprometido y una herramienta interna de IA para hacerse con el control de los dispositivos de otros dos ingenieros de carteras, incluido el ingeniero cuyo ordenador contenía las credenciales de despliegue de contenedores. El 29 de octubre, utilizaron las credenciales robadas para desplegar un contenedor y ejecutar un script malicioso que inició el ataque a la cartera.
El EIP-7702 y el MPC complicaron la respuesta
Los atacantes aprovecharon el mecanismo de autorización EIP-7702 de Ethereum para obtener privilegios de ejecución sobre una cartera caliente de Binance sin necesidad de obtener su clave privada. Enviaron 50 transacciones de firma para manipular el nonce de la cuenta y establecer autorizaciones de delegación maliciosas. Estos permisos permitieron al atacante mover fondos independientemente de la infraestructura habitual de retirada de Binance.
Esto supuso un reto adicional cuando Binance suspendió los retiros. La suspensión del servicio de retiros no invalidó automáticamente las autorizaciones existentes en la cadena de bloques. La arquitectura de monedero de computación multipartita (MPC) de Binance también complicó el proceso de revocación, ya que no existía una única clave privada para eliminar de inmediato los permisos maliciosos.
El equipo desarrolló un procedimiento especializado para revocar las autorizaciones. La última transferencia no autorizada, por un importe de 2.961,9 ETH, se liquidó a las 23:56 UTC del 29 de octubre. Binance anuló la delegación maliciosa EIP-7702 a las 00:10 UTC del 30 de octubre.
Binance refuerza la seguridad tras más de 57 ataques en 2026
Binance afirma que ha reconstruido el sistema de carteras afectado y la herramienta interna de IA, ha sustituido los dispositivos comprometidos, ha revocado las credenciales afectadas y ha completado análisis de seguridad mejorados en todos los dispositivos de los empleados. La plataforma también ha reforzado los controles de riesgo del servicio de carteras y ha ampliado la detección de anomalías de comportamiento basada en IA.
Cabe destacar que Binance reveló que su equipo de seguridad detectó y evitó 57 casos de presuntas amenazas cibernéticas vinculadas a Corea del Norte a lo largo de 2026. Entre ellos se incluían campañas de reclutamiento fraudulentas, herramientas de desarrollo maliciosas, paquetes de software comprometidos, extensiones de navegador y aplicaciones falsas de videoconferencia.
El FBI atribuyó oficialmente el ataque del 29 de octubre al gruponorcoreano TraderTraitor. Corea del Norte rechazó la acusación, y Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, calificó dicha atribución de provocación política.
Binance está contratando a empresas independientes de ciberseguridad para que analicen el incidente y validen sus conclusiones. También tiene previsto crear un fondo de investigación en seguridad y colaborar con empresas de inteligencia artificial y de seguridad en iniciativas dirigidas a las amenazas relacionadas con la IA en entornos de blockchain.
¿Es la IA la mayor amenaza para las criptomonedas?
El incidente ha reavivado la preocupación sobre cómo la inteligencia artificial podría transformar las amenazas a la ciberseguridad, sobre todo porque los atacantes se aprovechan de herramientas internas y del acceso de empleados de confianza. En una retransmisión en directo, el cofundador de Binance, Changpeng Zhao, argumentó que las instituciones financieras deben replantearse los mecanismos de seguridad diseñados antes del rápido avance de la IA. Afirmó: «De cara al futuro, con la IA avanzando tan rápidamente, queda mucho trabajo por hacer, y creo que el sector de las criptomonedas en su conjunto —y diría que probablemente también el sector financiero mundial— debe mejorar los mecanismos de seguridad que se diseñaron en la era anterior a la IA, en comparación con la situación actual, en la que estamos entrando en la era posterior a la IA». También se mostró optimista respecto a que la IA acabará mejorando la seguridad, aunque el sector se enfrenta actualmente a un periodo de adaptación a medida que surgen nuevas vulnerabilidades.
El cofundador de Solana, Anatoly Yakovenko, se mostró en desacuerdo con esta opinión en una publicación del martes, en la que afirmó: «El phishing y la ingeniería social son la mayor amenaza para las criptomonedas. No es la IA que rompe las matemáticas ni los ordenadores cuánticos».
El propio análisis posterior del incidente de Binance revela cómo las técnicas tradicionales de ingeniería social pueden volverse significativamente más peligrosas cuando se combinan con nuevas herramientas de IA. La plataforma de intercambio ha reanudado sus operaciones normales mientras continúan las investigaciones.
Más información en SolanaFloor
El director ejecutivo de Kamino, Michael Weisz, esboza su visión para el token $KMNO
Resumen de la tokenización de Solana: octubre de 2026
Se han sustraído 6.3B de Binance. ¿Por qué no se ha producido una caída?

