
Binance enthüllt, wie Hacker mithilfe gefälschter Vorstellungsgespräche und KI 6,3 Milliarden Dollar erbeutet haben
Die Nachanalyse der Börse deckt eine monatelang andauernde Operation auf, bei der Malware, kompromittierte Mitarbeitergeräte und interne KI-Tools zum Einsatz kamen. Binance gibt an, allein im Jahr 2026 57 Angriffe verhindert zu haben.
- Veröffentlicht:
Binance hat seinen ersten Bericht zur Analyse des Sicherheitsvorfalls vom 29. Oktober veröffentlicht, bei dem digitale Vermögenswerte im Wert von rund 6,34 Milliarden US-Dollar über mehrere Blockchains hinweg gestohlen wurden.
Der Bericht zeigt auf, wie die Angreifer Social Engineering, Schadsoftware, kompromittierte Geräte von Mitarbeitern und ein internes KI-Tool kombinierten, um sich unbefugten Zugriff auf die Infrastruktur zur Signierung von Wallets der Börse zu verschaffen.
Die Operation begann bereits Monate vor dem eigentlichen Diebstahl, wobei die Angreifer Mitarbeiter durch betrügerische Rekrutierungskampagnen und kompromittierte Entwicklertools ins Visier nahmen. Binance räumte ein, dass der Vorfall niemals hätte passieren dürfen, und entschuldigte sich für die Unannehmlichkeiten, die den Nutzern und Branchenpartnern dadurch entstanden sind.
Die Börse bekräftigte jedoch ihre Zusage, alle Verluste zu decken, und bestätigte, dass sie bis zum 31. Oktober 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt habe, wobei die verbleibenden, weniger liquiden Vermögenswerte noch beschafft würden. Binance berichtete außerdem, dass Vermögenswerte in Höhe von etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden seien.
Wie die Angreifer Binance-Mitarbeiter kompromittierten
Dem Bericht zufolge begannen die Angreifer ihre Vorbereitungen im Juni 2026, indem sie es auf einen Wallet-DevOps-Ingenieur absehen ließen – und zwar über eine manipulierte Homebrew-Installation.
Der Ingenieur lud die manipulierte Paketmanager-Software herunter, als er versuchte, ein KI-Programmierwerkzeug zu installieren. Binance erkannte die Anomalie, ersetzte das betroffene Gerät und änderte die zugehörigen Zugangsdaten. Die Angreifer hatten jedoch bereits Informationen über die Rolle des Ingenieurs und seine Kollegen erhalten.
Im September nahmen die Angreifer einen weiteren Software-Ingenieur im Rahmen eines betrügerischen Einstellungsverfahrens ins Visier. Sie gaben sich als Vertreter eines fiktiven Unternehmens aus, führten virtuelle Vorstellungsgespräche durch und wiesen den Mitarbeiter schließlich an, eine Programmieraufgabe auf seinen Arbeitscomputer herunterzuladen.
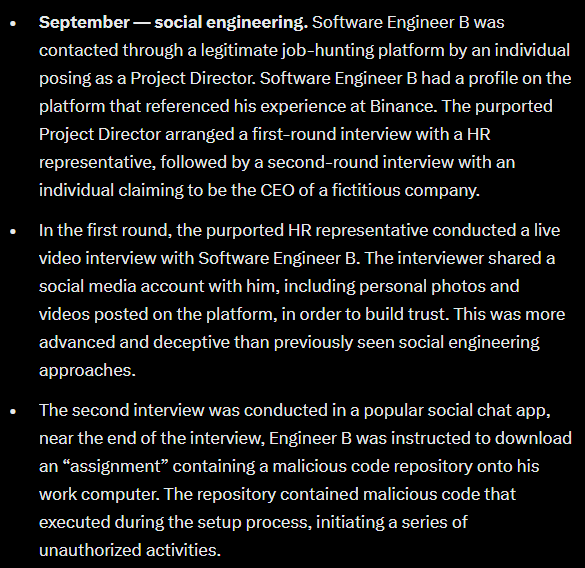
Das Repository enthielt bösartigen Code, der eine legitime Komponente des Entwicklungstools durch eine schädliche Version ersetzte. Die Malware stellte eine Verbindung zu einem von den Angreifern kontrollierten Server her und nutzte Umgehungstechniken, um der Erkennung durch Endpunktsicherheitslösungen zu entgehen.
Am 20. Oktober nutzten die Angreifer den kompromittierten Computer und ein internes KI-Tool, um die Kontrolle über die Geräte von zwei weiteren Wallet-Ingenieuren zu erlangen, darunter auch den Ingenieur, auf dessen Computer sich die Anmeldedaten für die Containerbereitstellung befanden. Am 29. Oktober nutzten sie die gestohlenen Anmeldedaten, um einen Container bereitzustellen und ein bösartiges Skript auszuführen, das den Wallet-Angriff auslöste.
EIP-7702 und MPC erschwerten die Reaktion
Die Angreifer nutzten den EIP-7702-Autorisierungsmechanismus von Ethereum aus, um Ausführungsrechte über eine Binance-Hot-Wallet zu erlangen, ohne deren privaten Schlüssel zu erhalten. Sie reichten 50 Signaturtransaktionen ein, um den Nonce des Kontos zu manipulieren und böswillige Delegierungsberechtigungen einzurichten. Diese Berechtigungen ermöglichten es dem Angreifer, Gelder unabhängig von der regulären Auszahlungsinfrastruktur von Binance zu bewegen.
Dies stellte eine zusätzliche Herausforderung dar, als Binance Auszahlungen aussetzte. Die Einstellung des Auszahlungsdienstes machte bestehende On-Chain-Berechtigungen nicht automatisch ungültig. Die Multi-Party-Computation-Wallet-Architektur (MPC) von Binance erschwerte den Widerrufsprozess zusätzlich, da es keinen einzelnen privaten Schlüssel gab, mit dem die böswilligen Berechtigungen sofort entfernt werden konnten.
Das Team entwickelte ein spezielles Verfahren, um die Berechtigungen zu widerrufen. Die letzte nicht autorisierte Überweisung in Höhe von 2.961,9 ETH wurde am 29. Oktober um 23:56 Uhr UTC abgewickelt. Binance hob die böswillige EIP-7702-Delegation am 30. Oktober um 00:10 Uhr UTC auf.
Binance verstärkt Sicherheitsmaßnahmen nach über 57 Angriffen im Jahr 2026
Binance gibt an, das betroffene Wallet-System und das interne KI-Tool neu aufgebaut, kompromittierte Geräte ausgetauscht, betroffene Zugangsdaten widerrufen und erweiterte Sicherheitsscans auf den Geräten der Mitarbeiter durchgeführt zu haben. Die Börse hat zudem die Risikokontrollen für den Wallet-Service verstärkt und die KI-basierte Erkennung von Verhaltensanomalien ausgebaut.
Insbesondere gab Binance bekannt, dass sein Sicherheitsteam im Laufe des Jahres 2026 57 mutmaßliche Fälle von Cyberbedrohungen mit Verbindungen zu Nordkorea aufgedeckt und verhindert habe. Dazu gehörten betrügerische Rekrutierungskampagnen, bösartige Entwicklertools, kompromittierte Softwarepakete, Browser-Erweiterungen und gefälschte Videokonferenzanwendungen.
Das FBI schrieb den Angriff vom 29. Oktober offiziell der nordkoreanischen Gruppe „TraderTraitor“zu. Nordkorea wies die Anschuldigung zurück; Kim Yo Jong, die Schwester des nordkoreanischen Führers Kim Jong Un, bezeichnete die Zuschreibung als politische Provokation.
Binance beauftragt unabhängige Cybersicherheitsunternehmen mit der Untersuchung des Vorfalls und der Überprüfung der Ergebnisse. Außerdem plant das Unternehmen die Einrichtung eines Sicherheitsforschungsfonds sowie die Zusammenarbeit mit KI-Unternehmen und Sicherheitsfirmen bei Initiativen zur Bekämpfung von KI-bezogenen Bedrohungen in Blockchain-Umgebungen.
Ist KI die größte Bedrohung für Kryptowährungen?
Der Vorfall hat erneut Bedenken darüber aufkommen lassen, wie künstliche Intelligenz Cybersicherheitsbedrohungen verändern könnte, insbesondere da Angreifer interne Tools und den vertrauenswürdigen Zugriff von Mitarbeitern ausnutzen. In einem Livestream argumentierte Binance-Mitbegründer Changpeng Zhao, dass Finanzinstitute Sicherheitsmechanismen überdenken müssen, die vor dem rasanten Fortschritt der KI entwickelt wurden. Er sagte: „Angesichts des rasanten Fortschritts der KI gibt es in Zukunft noch so viel zu tun, und ich denke, die Krypto-Branche als Ganzes – ich würde sogar sagen, wahrscheinlich auch die globale Finanzbranche – muss die Sicherheitsmechanismen verbessern, die im Zeitalter vor der KI entwickelt wurden, im Gegensatz zu heute, wo wir gewissermaßen in das Zeitalter nach der KI eintreten.“ Er zeigte sich zudem optimistisch, dass KI letztendlich die Sicherheit verbessern werde, auch wenn die Branche derzeit eine Phase der Anpassung durchlaufe, da neue Schwachstellen auftauchten.
Anatoly Yakovenko, Mitbegründer von Solana, widersprach dieser Einschätzung in einem Beitrag vom Dienstag und erklärte: „Phishing und Social Engineering sind die größte Bedrohung für Kryptowährungen. Nicht KI, die mathematische Modelle knackt, oder Quantencomputer.“
Die Nachbetrachtung von Binance selbst zeigt, wie traditionelle Social-Engineering-Techniken in Kombination mit neuen KI-Tools deutlich gefährlicher werden können. Die Börse hat den normalen Betrieb wieder aufgenommen, während die Untersuchungen weiterlaufen.
Weiterlesen auf SolanaFloor
Kamino-CEO Michael Weisz skizziert seine Vision für den $KMNO-Token
Solana-Tokenisierungs-Rückblick: Oktober 2026
6,3 Mrd. $ wurden von Binance abgezogen. Warum kam es nicht zu einem Crash?

