Le squadre testano la firma post-quantistica sulla mainnet di Solana mentre si intensifica il dibattito sulla sicurezza delle criptovalute
Lo sviluppatore di multisig ha dimostrato la verifica delle firme Falcon-512 sulla mainnet di Solana; il supporto è previsto per la prossima versione di SquadsX.
- Pubblicato:
Squads, il protocollo multisig leader su Solana, ha testato con successo la firma post-quantistica per i membri con diritto di voto multisig sulla mainnet di Solana, compiendo un passo avanti verso la protezione della gestione degli asset on-chain dai potenziali progressi nelle tecnologie in grado di violare la crittografia.
Sean Ganser, cofondatore di Squads, ha annunciato questo traguardo martedì 13 ottobre, spiegando che il team ha testato le firme Falcon-512 per i membri con diritto di voto degli account multisig di Squads. L’azienda prevede di introdurre il supporto in questa funzionalità nella prossima versione della sua estensione per browser SquadsX.
Questo sviluppo arriva in un momento in cui si fa sempre più acceso il dibattito sul fatto che l’intelligenza artificiale possa accelerare scoperte rivoluzionarie che minacciano i sistemi crittografici utilizzati dalle criptovalute e da Internet in generale.
Come Squads porta la firma post-quantistica su Solana
Falcon (Fast-Fourier Lattice-based Compact Signatures over NTRU) è uno schema di firma digitale basato su reticoli progettato per resistere agli attacchi dei computer quantistici. Nel 2017 i ricercatori hanno presentato Falcon al progetto di crittografia post-quantistica del National Institute of Standards and Technology.
L’implementazione di Squads utilizza Vector, un programma di verifica off-chain sviluppato da Blueshift. Un membro con diritto di voto firma un’istruzione di transazione con Falcon-512, quindi Vector verifica la firma confrontandola con il digest previsto e autorizza un Program Derived Address (PDA) a partecipare al processo di approvazione multisig.
Questo approccio consente a Squads di introdurre l’autenticazione post-quantistica senza sostituire le firme native Ed25519 di Solana né riscrivere il suo programma multisig di base.
Squads gestisce autorizzazioni, proposte, approvazioni ed esecuzione delle transazioni tramite il proprio programma on-chain esistente. Il suo modello di astrazione degli account consente ai membri votanti di includere portafogli tradizionali, PDA controllati da altri programmi e persino multisig annidate.
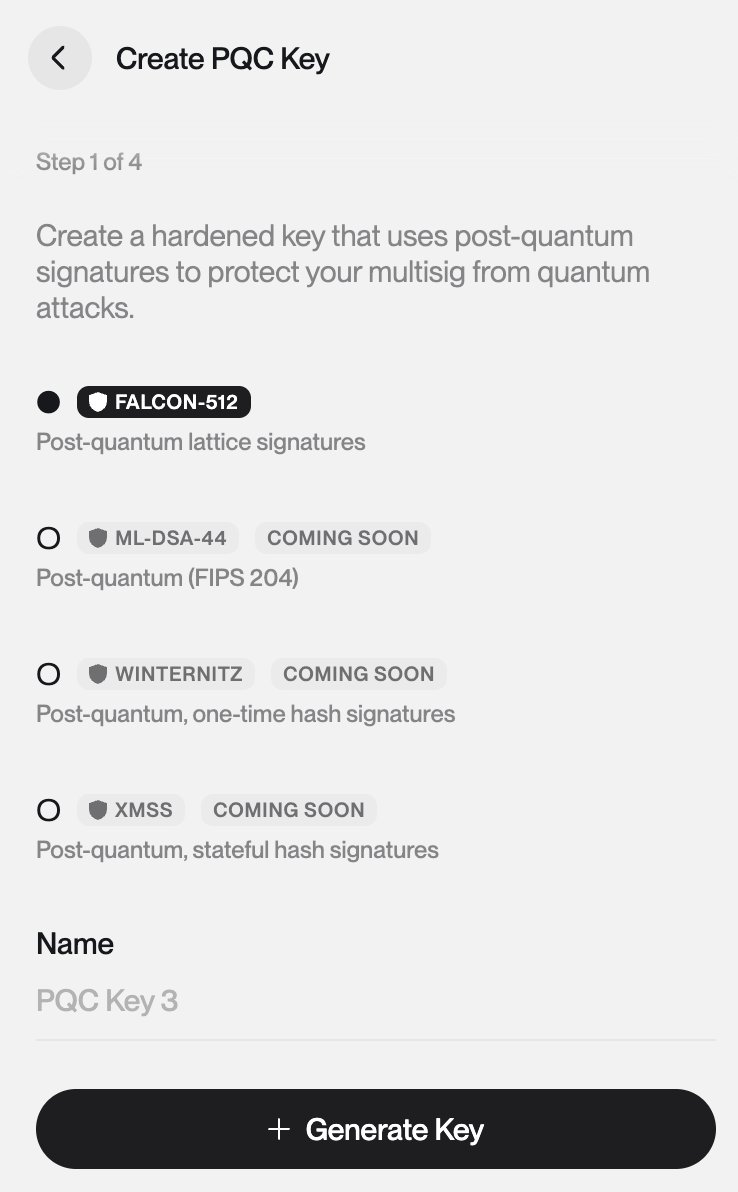
Il team ha aggiunto Falcon-512 alla propria interfaccia di gestione delle chiavi, mentre altre opzioni post-quantistiche, tra cui ML-DSA-44, Winternitz e XMSS, rimangono contrassegnate come “in arrivo”.
Le firme miste potrebbero rafforzare la sicurezza delle multisig
Squads afferma che il proprio approccio consente ai partecipanti alla multisig di utilizzare diversi schemi di firma all’interno della stessa struttura di approvazione. Si consideri una multisig 2 su 3 con 2 firmatari Falcon-512 e 1 firmatario tradizionale Ed25519. Anche se un aggressore compromettesse Ed25519, dovrebbe comunque compromettere almeno 1 firmatario Falcon-512 per raggiungere la soglia di approvazione. Questa configurazione introduce diversità crittografica senza costringere ogni partecipante a migrare verso un nuovo metodo di firma.
Tuttavia, l’implementazione non rende ogni parte di una transazione Solana resistente ai sistemi post-quantistici. Solana richiede comunque una firma Ed25519 nativa da parte di chi paga la commissione della transazione, anche quando Falcon-512 gestisce l’autorizzazione multisig.
Squads propone di separare il pagatore della commissione dall’account che controlla la tesoreria. Un pagatore della commissione a rotazione potrebbe detenere solo una quantità di $SOL sufficiente a coprire i costi di transazione, limitando così le risorse esposte nel caso in cui la sua chiave di firma diventasse vulnerabile.
Anatoly Yakovenko esorta gli sviluppatori a prepararsi
Questo traguardo fa seguito all’appello lanciato l’8 ottobre dal cofondatore di Solana, Anatoly Yakovenko, agli sviluppatori di wallet affinché inizino a implementare la crittografia post-quantistica e stabiliscano processi affidabili per la gestione e la rotazione dei segreti crittografici.
Le osservazioni di Yakovenko hanno fatto seguito agli avvertimenti del ricercatore della Fondazione Ethereum Justin Drake, il quale ha esortato il settore delle criptovalute a prendere in considerazione misure difensive contro potenziali progressi nella matematica basata sull’intelligenza artificiale.
Drake ha sostenuto che gli hacker potrebbero violare la crittografia esistente prima del previsto. Altri ricercatori hanno messo in discussione l’urgenza di tale scenario, sottolineando che i progressi nella matematica applicata all’IA non dimostrano che gli hacker siano in grado di risolvere i complessi problemi matematici alla base degli schemi di firma consolidati.
Attualmente non vi sono prove pubbliche che l’IA abbia violato i principali presupposti crittografici su cui si basano le firme digitali ampiamente utilizzate.
Un primo passo, non una soluzione completa
Il test sulla mainnet di Squads mostra come gli sviluppatori possano aggiungere schemi di firma alternativi alle applicazioni blockchain esistenti senza dover riprogettare i propri sistemi di autorizzazione di base.
La sfida più ampia va oltre la semplice selezione di un algoritmo resistente ai calcoli quantistici. Gli sviluppatori devono inoltre garantire una gestione sicura delle chiavi, procedure di migrazione affidabili e implementazioni robuste in grado di reggere all’uso nel mondo reale.
Per saperne di più su SolanaFloor
L'attivazione della mainnet di Alpenglow è prevista per il 21 ottobre: ecco cosa c'è da sapere
"Uptober" cancellato? Il Bitcoin scende sotto gli 81.000 dollari e Solana tocca il minimo degli ultimi 30 giorni
Perché il CEO di Jito punta sulle azioni tokenizzate