Squads testet postquantenes Signieren im Solana-Mainnet, während sich die Debatte um die Sicherheit von Kryptowährungen verschärft
Der Multisig-Entwickler hat die Überprüfung von Falcon-512-Signaturen im Solana-Mainnet demonstriert; die Unterstützung dafür ist für die nächste Version von SquadsX geplant.
- Veröffentlicht:
Squads, Solanas führendes Multisig-Protokoll, hat die postquanten-sichere Signatur für Multisig-Abstimmungsmitglieder im Solana-Mainnet erfolgreich getestet und damit einen Schritt zum Schutz der On-Chain-Vermögensverwaltung vor potenziellen Fortschritten bei Technologien zur Knackung kryptografischer Verschlüsselungen gemacht.
Sean Ganser, Mitbegründer von Squads, gab diesen Meilenstein am Dienstag, dem 13. Oktober, bekannt und erklärte, dass das Team Falcon-512-Signaturen für stimmberechtigte Mitglieder von Squads-Multisig-Konten getestet habe. Das Unternehmen plant, die Unterstützung in der nächsten Version seiner Browser-Erweiterung „SquadsX“ einzuführen.
Diese Entwicklung erfolgt vor dem Hintergrund einer sich verschärfenden Debatte darüber, ob KI Durchbrüche beschleunigen könnte, die kryptografische Systeme bedrohen, wie sie von Kryptowährungen und im Internet allgemein genutzt werden.
Wie Squads postquantene Signaturen auf Solana bringt
Falcon (Fast-Fourier Lattice-based Compact Signatures over NTRU) ist ein gitterbasiertes digitales Signaturverfahren, das so konzipiert ist, dass es Angriffen durch Quantencomputer standhält. Forscher reichten Falcon 2017 beim Post-Quantum-Kryptografie-Projekt des National Institute of Standards and Technology ein.
Die Implementierung von Squads nutzt „Vector“, ein von Blueshift entwickeltes Off-Chain-Verifizierungsprogramm. Ein stimmberechtigtes Mitglied signiert eine Transaktionsanweisung mit Falcon-512, woraufhin Vector die Signatur anhand des erwarteten Digests überprüft und eine „Program Derived Address“ (PDA) zur Teilnahme am Multisig-Genehmigungsprozess autorisiert.
Dieser Ansatz ermöglicht es Squads, eine postquantum-sichere Authentifizierung einzuführen, ohne die nativen Ed25519-Signaturen von Solana zu ersetzen oder dessen zentrales Multisig-Programm neu zu schreiben.
Squads verwaltet Berechtigungen, Vorschläge, Genehmigungen und die Ausführung von Transaktionen über sein bestehendes On-Chain-Programm. Sein Kontoabstraktionsmodell ermöglicht es stimmberechtigten Mitgliedern, herkömmliche Wallets, von anderen Programmen kontrollierte PDAs und sogar verschachtelte Multisigs einzubeziehen.
Das Team hat Falcon-512 zu seiner Schlüsselverwaltungsschnittstelle hinzugefügt, während andere postquanten-sichere Optionen, darunter ML-DSA-44, Winternitz und XMSS, weiterhin als „in Kürze verfügbar“ gekennzeichnet sind.
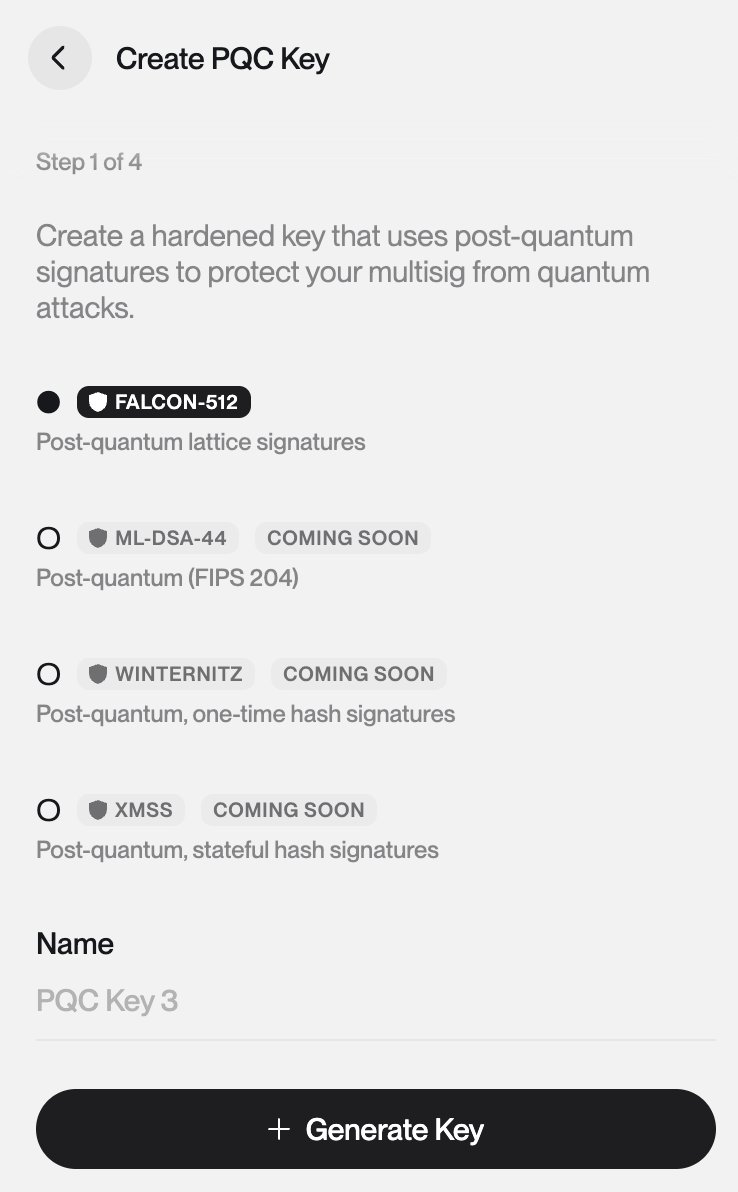
Gemischte Signaturen könnten die Multisig-Sicherheit stärken
Laut Squads ermöglicht sein Ansatz den Multisig-Teilnehmern, verschiedene Signaturschemata innerhalb derselben Genehmigungsstruktur zu verwenden. Betrachten wir beispielsweise eine 2-von-3-Multisig mit zwei Falcon-512-Unterzeichnern und einem traditionellen Ed25519-Unterzeichner. Selbst wenn ein Angreifer Ed25519 kompromittieren sollte, müsste er dennoch mindestens einen Falcon-512-Unterzeichner kompromittieren, um die Genehmigungsschwelle zu erreichen. Diese Konfiguration sorgt für kryptografische Vielfalt, ohne jeden Teilnehmer zu zwingen, auf eine neue Signaturmethode umzusteigen.
Allerdings macht die Implementierung nicht jeden Teil einer Solana-Transaktion postquantenresistent. Solana erfordert weiterhin eine native Ed25519-Signatur vom Gebührenzahler der Transaktion, selbst wenn Falcon-512 die Multisig-Autorisierung übernimmt.
Squads schlägt vor, den Gebührenzahler von dem Konto zu trennen, das die Kasse verwaltet. Ein wechselnder Gebührenzahler könnte nur so viel $SOL halten, wie zur Deckung der Transaktionskosten erforderlich ist, wodurch die gefährdeten Vermögenswerte begrenzt würden, falls sein Signaturschlüssel angreifbar wird.
Anatoly Yakovenko fordert Entwickler zur Vorbereitung auf
Dieser Meilenstein folgt auf den Aufruf des Solana-Mitbegründers Anatoly Yakovenko vom 8. Oktober an Wallet-Entwickler, mit der Implementierung postquantenkryptografischer Verfahren zu beginnen und zuverlässige Prozesse für die Verwaltung und Rotation kryptografischer Geheimnisse zu etablieren.
Yakovenkos Äußerungen folgten auf Warnungen des Forschers Justin Drake von der Ethereum Foundation, der die Krypto-Branche dazu drängte, Abwehrmaßnahmen gegen potenzielle Durchbrüche in der KI-gestützten Mathematik in Betracht zu ziehen.
Drake argumentierte, dass Angreifer bestehende Kryptografie früher als erwartet knacken könnten. Andere Forscher haben die Dringlichkeit dieses Szenarios angezweifelt und darauf hingewiesen, dass Fortschritte in der KI-Mathematik nicht beweisen, dass Angreifer die schwierigen mathematischen Probleme lösen können, die etablierten Signaturschemata zugrunde liegen.
Derzeit gibt es keine öffentlichen Belege dafür, dass KI die wesentlichen kryptografischen Annahmen geknackt hat, auf denen weit verbreitete digitale Signaturen beruhen.
Ein erster Schritt, keine vollständige Lösung
Der Mainnet-Test von Squads zeigt, wie Entwickler alternative Signaturschemata in bestehende Blockchain-Anwendungen integrieren können, ohne deren zentrale Autorisierungssysteme neu gestalten zu müssen.
Die umfassendere Herausforderung geht über die Auswahl eines quantenresistenten Algorithmus hinaus. Entwickler müssen zudem eine sichere Schlüsselverwaltung, zuverlässige Migrationsverfahren und robuste Implementierungen etablieren, die dem Einsatz in der Praxis standhalten.
Mehr dazu auf SolanaFloor
Aktivierung des Alpenglow-Mainnets für den 21. Oktober geplant – das müssen Sie wissen
„Uptober“ abgesagt? Bitcoin rutscht unter 81.000 US-Dollar und Solana erreicht ein 1-Monats-Tief
Warum der CEO von Jito auf tokenisierte Aktien setzt