
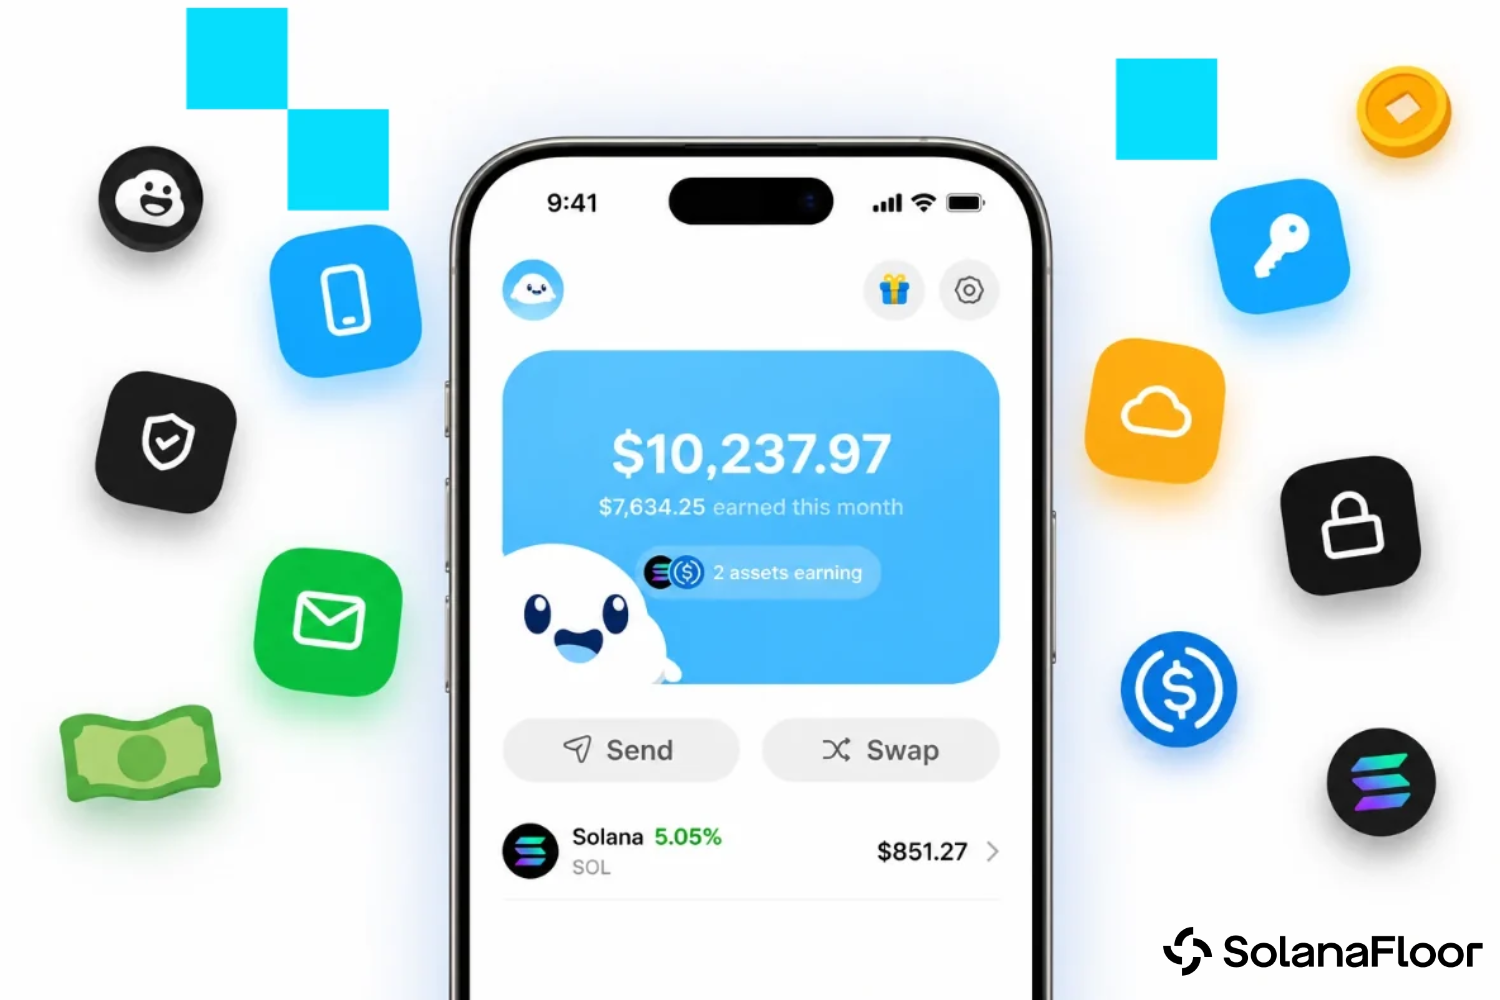
Sanctum führt nach unaufhörlichen Krypto-Hacks eine 2-von-3-Multisig-Sicherheit für Sanctum-Wallets ein
Nach Krypto-Diebstählen in Milliardenhöhe führt Sanctum ein neues Sicherheitsmodell ein, das Nutzer vor gestohlenen, offengelegten oder verlorenen privaten Schlüsseln schützen soll.
- Veröffentlicht:
Sanctum hat für jede Wallet in seiner mobilen App eine 2-von-3-Multisig-Sicherheit eingeführt und macht damit ein Sicherheitsmodell, das üblicherweise von Institutionen und Krypto-Treasuries genutzt wird, auch für Privatanwender zugänglich.
Das auf dem „Squads Smart Account Program“ basierende Update stattet jede Sanctum-Wallet mit drei kryptografischen Schlüsseln aus, die an unterschiedlichen Orten gespeichert sind. Nutzer benötigen mindestens zwei Schlüssel, um Transaktionen zu genehmigen. Das bedeutet, dass ein Angreifer, der einen einzelnen Schlüssel erlangt, nicht eigenständig auf die Wallet zugreifen oder diese leerräumen kann.
Das Update behebt zudem ein weiteres häufiges Problem bei der Selbstverwahrung: den Verlust des Zugriffs auf einen privaten Schlüssel. Der Verlust oder die Offenlegung des einzigen Schlüssels, der eine Wallet kontrolliert, könnte zum dauerhaften Verlust von Guthaben führen. Die Multisig-Lösung von Sanctum ermöglicht es Nutzern, einen kompromittierten oder fehlenden Schlüssel mithilfe ihrer verbleibenden zwei Schlüssel zu ersetzen.
Laut FP Lee, dem CEO von Sanctum, besteht das Ziel darin, die Sicherheit institutioneller Multisig-Lösungen mit dem Komfort einer alltäglichen Hot Wallet zu verbinden.
So funktioniert die 2-von-3-Multisig-Lösung von Sanctum
Jede Sanctum-Wallet beginnt mit drei Schlüsseln, die jeweils separat gespeichert und durch eine andere Authentifizierungsmethode geschützt sind.
Der Geräteschlüssel wird auf dem Smartphone des Nutzers gespeichert und durch Face ID, Touch ID oder Android-Biometrie geschützt. Unter iOS nutzt Sanctum den Apple Keychain, während Android-Geräte den Android Keystore verwenden. Der Schlüssel verbleibt auf dem ursprünglichen Gerät und wird niemals mit Cloud-Backups synchronisiert.
Der Cloud-Schlüssel wird im iCloud-Konto des Nutzers unter iOS oder auf Google Drive unter Android gespeichert. Die Sanctum-App ruft ihn beim Signieren von Transaktionen ab. Apple und Google verwalten die Verschlüsselungsschlüssel für ihre jeweiligen Dienste, was bedeutet, dass sie technisch gesehen auf den gespeicherten Schlüssel zugreifen können.
Der Wiederherstellungsschlüssel wird von Turnkey verwaltet und in sicheren Enklaven auf AWS Nitro aufbewahrt. Nutzer greifen über einen 6-stelligen Bestätigungscode darauf zu, der an ihre E-Mail-Adresse gesendet wird. Jeder Code läuft nach 5 Minuten ab und erlaubt nur 3 Versuche.
Der Geräteschlüssel und der Cloud-Schlüssel dienen als aktive Signaturschlüssel für alltägliche Transaktionen. Der Wiederherstellungsschlüssel kann ebenfalls Transaktionen signieren, aber er kann nicht eigenständig eine Transaktion initiieren. Nutzer greifen in erster Linie darauf zurück, zusammen mit ihrem verbleibenden aktiven Schlüssel, wenn sie einen verlorenen oder kompromittierten Schlüssel ersetzen müssen. Sanctum gibt an, dass seine Server keinen der drei Schlüssel jemals speichern oder darauf zugreifen.
Was passiert, wenn ein Schlüssel kompromittiert wird?
Die Lösung verteilt die Sicherheit auf drei unabhängige Standorte. Ein gestohlenes Smartphone, ein kompromittiertes Apple- oder Google-Konto oder ein per Phishing erbeutetes E-Mail-Konto sollte nur einen Schlüssel offenlegen, der Transaktionen nicht eigenständig autorisieren kann. Wenn Nutzer ihr Smartphone verlieren, können sie sich auf einem neuen Gerät anmelden und einen neuen Geräteschlüssel generieren. Ihr Cloud-Schlüssel und ihr Wiederherstellungsschlüssel genehmigen dann den Austausch und entfernen den alten Schlüssel aus der Multisig-Anordnung.
Nutzer können auch einen kompromittierten Cloud-Schlüssel oder Wiederherstellungsschlüssel ersetzen, ohne eine komplett neue Wallet erstellen zu müssen. Ihre verbleibenden zwei Schlüssel genehmigen den Austausch, während ihre Wallet-Adresse, Guthaben und Transaktionshistorie unverändert bleiben.
Allerdings beseitigt diese Vorgehensweise nicht jedes Sicherheitsrisiko. Ein Angreifer, der zwei Schlüssel erlangt, kann weiterhin Gelder transferieren. Sanctum empfiehlt, eine Wiederherstellungs-E-Mail-Adresse zu verwenden, die sich von der mit einem Apple- oder Google-Konto verknüpften E-Mail-Adresse unterscheidet. Dies verhindert, dass bei einem kompromittierten Konto sowohl der Cloud-Schlüssel als auch der Wiederherstellungsschlüssel offengelegt werden. Nutzer können zudem eine zweite Wiederherstellungs-E-Mail-Adresse hinzufügen und ihre Wallet so in eine 2-von-4-Multisig-Wallet umwandeln. Dadurch können sie den Verlust von zwei Schlüsseln verkraften und behalten über die verbleibenden zwei den Zugriff.
Zunehmende Krypto-Hacks erhöhen den Einsatz
Das Sicherheitsupdate von Sanctum erscheint vor dem Hintergrund einer wachsenden Zahl von Angriffen, die sich gegen Kryptowährungsbesitzer, Börsen und sogar Nutzer von Hardware-Wallets richten. Am 29. Oktober 2026 erlitt Binance Verluste in Höhe von etwa 6,34 Milliarden US-Dollar, nachdem ein Angreifer Gelder über 10 Blockchains hinweg abgezogen hatte – damit war dies der größte Kryptowährungsdiebstahl seit Beginn der Aufzeichnungen. Zuvor hatte Bybit im Februar 2025 Verluste in Höhe von rund 1,5 Milliarden US-Dollar erlitten, während Bitget im September 2026 einen Angriff mit einem Schaden von 387,5 Millionen US-Dollar hinnehmen musste.
Auch einzelne Wallet-Besitzer sahen sich zunehmend ausgefeilteren Bedrohungen ausgesetzt. Im Oktober kompromittierte ein Supply-Chain-Angriff, an dem CryptoBilis, ein Ledger-Händler in Südostasien, beteiligt war, Berichten zufolge rund 300 Wallets und führte zu geschätzten Verlusten von bis zu 93,2 Millionen US-Dollar. Angreifer sollen angeblich bösartige Chips in Ledger-Geräte eingebaut haben, um die Seed-Phrasen der Nutzer zu extrahieren. Diese Vorfälle verdeutlichen die Grenzen des Vertrauens in einen einzigen privaten Schlüssel, selbst wenn Nutzer diesen in einer Hardware-Wallet aufbewahren.
Sanctum ist der Ansicht, dass Multisig-Sicherheit eine stärkere Alternative darstellt, da sie den Single Point of Failure beseitigt, der herkömmliche Wallets anfällig macht. Das Unternehmen möchte nun seinen bisherigen Schwerpunkt auf sichere Solana-Renditen auf die Krypto-Verwahrung ausweiten.
Die aktualisierte Sanctum Wallet ist für iOS-, Android- und Solana Seeker-Geräte verfügbar.
Weiterlesen auf SolanaFloor
Bitcoin fällt unter 76.000 $ und $SOL erreicht 90 $, während Liquidationen in Höhe von 1,27 Mrd. $ die Rallye nach der Wahl zunichte machen
Leap von Solana Labs bringt leistungsstarke mobile Trading-App auf den Markt
Die Geheimwaffe des Solana-Händlers

