Binance gehackt voor 6,3 miljard dollar: alles wat je moet weten
Door de aanval van 29 oktober werden activa op tien blockchains leeggehaald, waardoor Binance genoodzaakt was opnames op te schorten, terwijl partners uit de sector ongeveer 3 miljard dollar bevroren. De beurs heeft meer dan 6,34 miljard dollar uitgetrokken om de verliezen te dekken.
- Geplaatst:
Binance, ’s werelds grootste cryptovaluta-beurs, werd op 29 oktober 2026 het slachtoffer van de grootste cryptovaluta-diefstal in de geschiedenis, toen een aanvaller ongeveer 6,36 miljard dollar uit de wallets van het bedrijf op tien verschillende blockchains weghaalde.
De activiteit op de blockchain wekte voor het eerst argwaan rond 20:00 UTC, toen miljarden dollars begonnen weg te vloeien uit wallets die gekoppeld waren aan ’s werelds grootste cryptocurrency-beurs. Het grootste deel van de uitstroom vond plaats binnen ongeveer 20 minuten.
De aanval trof Binance-wallets op Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche en Polygon. Het geschatte verlies maakt het incident ongeveer vier keer zo groot als de Bybit-hack van 1,5 miljard dollar in februari 2025.
Binance erkende aanvankelijk de meldingen over een mogelijk beveiligingsprobleem en verzekerde klanten dat hun geld veilig bleef. De beurs schortte vervolgens opnames op terwijl de beveiligingsteams het incident onderzochten.
Hoe kon de hack bij Binance plaatsvinden?
Uit het eerste onderzoek van Binance bleek dat een aanvaller mogelijk de laptop van een DevOps-engineer had gehackt, toegang had gekregen tot een interne servicecontainer en ongeautoriseerde opnametransacties had uitgevoerd.
De beurs verduidelijkte later echter dat de aanval meerdere inbraakpunten omvatte en een complexer proces was dan het misbruiken van de toegangsrechten van één enkele medewerker.
Richard Teng verduidelijkte dat „de aanvaller niet simpelweg de toegangsrechten van één ingenieur heeft gebruikt” en dat de aanval geen „enkele 'één-klik'-actie” was.
[https://x.com/_RichardTeng/status/2116072080525656150">
Het onafhankelijke onderzoek van blockchain-analysebedrijf TRM Labs leverde aanvullende technische details op. Uit hun analyse blijkt dat de aanvaller de ondertekeningsinfrastructuur van de hot wallet van Binance heeft gecompromitteerd, waardoor ongeautoriseerde transacties over meerdere blockchains mogelijk werden. Op Ethereum maakte de aanvaller misbruik van EIP-7702, een functie waarmee een extern beheerde wallet de uitvoering kan delegeren aan smart contract-code via een ondertekende autorisatie. De aanvaller had 50 vooraf ondertekende autorisaties voorbereid en gebruikte er één om een hot wallet van Binance om te zetten in een door de aanvaller gecontroleerde ‘sweeper’. Hierdoor kon de aanvaller de wallet leeghalen en herhaaldelijk binnenkomende gelden innen.
TRM identificeerde ook een voorbereidingsfase die minstens 36 uur vóór de diefstal begon, inclusief testtransacties en kleine opnames uit Tornado Cash. Binance heeft zijn volledige technische analyse na afloop nog niet gepubliceerd.
TraderTraitor uit Noord-Korea vermoedelijk achter de aanval
TRM Labs schreef de aanval met grote zekerheid toe aan TraderTraitor, een Noord-Koreaanse hackersgroep, op basis van on-chain en off-chain inlichtingen. Het bedrijf constateerde overeenkomsten met eerdere aanvallen die in verband werden gebracht met Noord-Korea, waaronder de Bybit-exploit van februari 2025 en het KelpDAO-incident van april 2026.
Blockchain-onderzoeker ZachXBT meldde ook dat geld uit de Binance-aanval en de eerdere Bitget-aanval van 388 miljoen dollar op hetzelfde adres terechtkwam nadat het via THORChain was gestroomd.
Deze bevinding suggereert dat beide aanvallen mogelijk door dezelfde dader zijn uitgevoerd. Het Bitget-incident werd ook toegeschreven aan TraderTraitor.
Tether, Circle en andere partners bevriezen 3 miljard dollar
Uitgevers van stablecoins en blockchainpartners handelden bijzonder snel om de verplaatsing van gestolen activa te beperken. Tether bevroor ongeveer 1,77 miljard dollar aan $USDT, terwijl Circle ongeveer 825 miljoen dollar aan $USDC bevroor. Ripple bevroor eveneens ongeveer 200 miljoen dollar, en World Liberty Financial bevroor 27,8 miljoen dollar aan $USD1.
De Veiligheidsraad van Arbitrum greep afzonderlijk in om 8.426 $ETH en 74,6 miljoen $ARB, ter waarde van ongeveer 30 miljoen dollar, te bevriezen.
Binance meldde dat op vrijdagochtend ongeveer $3 miljard aan gestolen activa was bevroren. De aanvaller slaagde er echter in om een deel van de gestolen stablecoins om te zetten in activa die uitgevers niet direct konden bevriezen. Naar verluidt wisselde de aanvaller ongeveer $325 miljoen aan $USDT in voor $ETH via market makers en gedecentraliseerde handelsinfrastructuur, waarbij hij een aanzienlijke korting accepteerde. De aanvaller storte ook $USDT in leenprotocollen, waaronder Aave, om $ETH te lenen, wat Aave ertoe aanzette de betreffende markten te bevriezen.
TRM schatte dat de aanvaller nog steeds meer dan 420.000 $ETH en 18.270 $BTC in zijn bezit had, met een waarde van ongeveer 2,4 miljard dollar op het moment van de schatting.
Binance trekt 6,34 miljard dollar uit om alle verliezen te dekken
Binance heeft klanten herhaaldelijk verzekerd dat zij niet zouden opdraaien voor de financiële gevolgen van het incident.
In een update op vrijdag maakte de beurs bekend dat het meer dan 6,34 miljard dollar aan bedrijfsmiddelen had gereserveerd om het incident te dekken. Volgens het bericht bevindt zich al ongeveer 5 miljard dollar in de exacte tokens die door de hack zijn getroffen. Binance zei dat het de resterende activa via de markt en over-the-counter-kanalen zou aankopen om de gestolen tokensaldi aan te vullen en eventuele tekorten aan te vullen. De beurs bevestigde ook dat het zijn Secure Asset Fund for Users (SAFU) en bedrijfsmiddelen zou inzetten om de verliezen te dekken.
Binance heeft opnames tijdelijk opgeschort, de autorisaties van de getroffen adressen ingetrokken en is begonnen met een grondige herziening van de beveiliging. Stortingen blijven mogelijk en de beurs verwacht dat opnames op 1 november 2026 weer kunnen worden hervat. Het bedrijf heeft zich er tevens toe verbonden een bijgewerkt ‘Proof of Reserves’ te publiceren na voltooiing van de herstelmaatregelen.
Cryptomarkten zetten hun daling voort nu liquidaties de 1,6 miljard dollar bereiken
Het incident bij Binance zette de toch al zwakke cryptomarkt nog verder onder druk. Bitcoin daalde met meer dan 5% na berichten over de aanval en noteerde kortstondig rond de 76.500 dollar, alvorens zich te herstellen naar 77.000 dollar. $BNB daalde de afgelopen 24 uur met bijna 6%, terwijl Solana ongeveer 7% daalde tot 93 dollar.
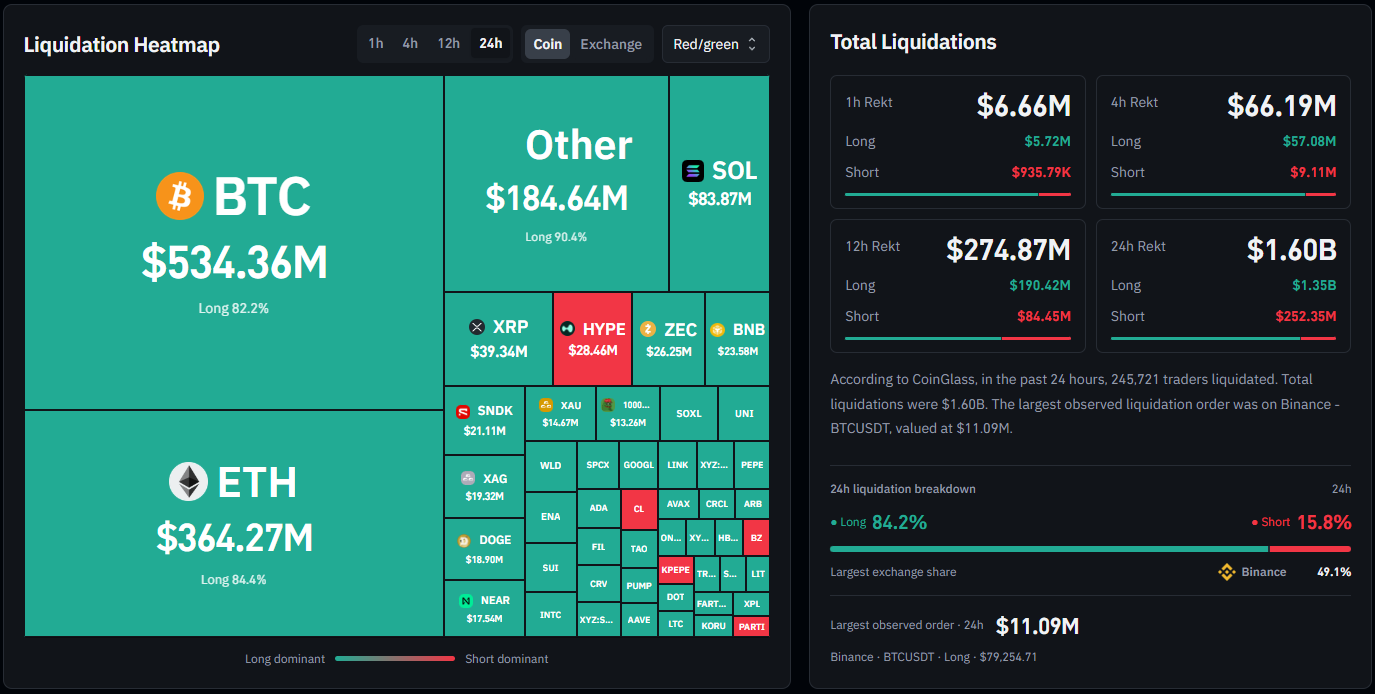
Volgens CoinGlass zijn de afgelopen 24 uur ongeveer 245.721 handelaren geliquideerd, waarbij het totale bedrag aan liquidaties 1,60 miljard dollar bedroeg.
Longposities waren goed voor ongeveer $1,35 miljard, wat neerkomt op 84,2% van de totale liquidaties, terwijl shortposities $252,35 miljoen vertegenwoordigden. Binance had het grootste aandeel in de liquidaties met meer dan 49% van alle liquidaties. De grootste individuele liquidatieorder betrof een BTCUSDT-longpositie ter waarde van 11,09 miljoen dollar op Binance.
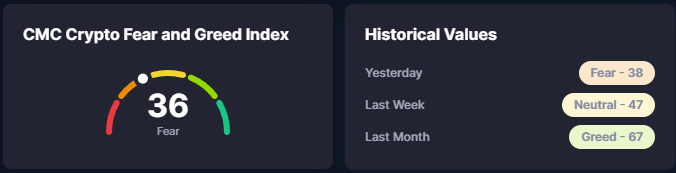
Ook het marktsentiment verslechterde. De Fear and Greed Index van CoinMarketCap daalde van ‘46’ – wat op 28 oktober duidde op een neutraal sentiment – naar ‘38’ op 29 oktober en ‘36’ op 30 oktober, waarmee de index dieper in het ‘Fear’-gebied terechtkwam.
Wat brengt de toekomst?
De hack bij Binance roept lastige vragen op over de beveiliging van cryptocurrency-beurzen, met name hun interne ondertekeningsinfrastructuur en goedkeuringssystemen voor opnames. Hoewel de beurs voldoende middelen heeft ingezet om de geschatte verliezen te dekken, vormt het terugvorderen van de resterende gestolen activa een aparte uitdaging. TRM Labs verwacht dat de aanvaller van Binance doorgaat met het verplaatsen van middelen via cross-chain-bruggen, swapdiensten en over-the-counter-makelaars. In het programma „Squawk Box Europe“ van CNBC, na de hack bij Bitget ter waarde van 388 miljoen dollar in september 2026, verklaarde Gracy Chen, CEO van Bitget, dat ze „niet verwachtte veel geld terug te krijgen“, daarbij verwijzend naar de beperkte terugvordering na eerdere hacks.
Binance heeft herhaald dat de onmiddellijke prioriteit ligt bij het voltooien van de beveiligingsherziening, het publiceren van een uitgebreid verslag over hoe de aanvallers toegang hebben gekregen, en het herstellen van opnames vóór 1 november
Lees meer op SolanaFloor
$BTC blijft boven de 80.000 dollar terwijl de Federal Reserve de rente ongewijzigd laat
Kamino maakt het mogelijk om Backpack-effecten als onderpand te gebruiken
Solana vs. Hyperliquid: waar Kyle Samani het bij het verkeerde eind had