世界最大の仮想通貨取引所であるバイナンスは、2026年10月29日、攻撃者によって10のブロックチェーンにまたがる同社のウォレットから約63億6000万ドルが流出したことで、史上最大規模の仮想通貨盗難被害に見舞われた。
UTC時間20:00頃、世界最大の仮想通貨取引所に関連するウォレットから数十億ドルが流出し始めたことで、ブロックチェーン上の動きに不審な点が見られた。流出の大部分は、約20分間に集中して発生した。
この攻撃の影響を受けたのは、イーサリアム、ビットコイン、トロン、XRPレジャー、ソラナ、アービトラム、オプティミズム、ベース、アバランチ、ポリゴンにまたがるバイナンスのウォレットだった。推定損失額は、2025年2月に発生した15億ドル規模のバイビット(Bybit)ハッキング事件の約4倍に相当する。
バイナンスは当初、潜在的なセキュリティ問題に関する報告を認め、顧客の資金は安全であると保証した。その後、同取引所はセキュリティチームが事件を調査する間、出金を停止した。
バイナンスのハッキングはどのように発生したのか?
バイナンスの初期調査によると、攻撃者がDevOpsエンジニアのノートパソコンを乗っ取り、内部サービスコンテナにアクセスして、不正な出金取引を送信した可能性があることが示唆されています。
しかし、同取引所はその後、この攻撃には複数の侵入経路が関与しており、単一の従業員の権限を悪用するよりも複雑なプロセスであったことを明らかにした。
共同CEOのリチャード・テン氏は、「攻撃者は単に1人のエンジニアの権限を利用したわけではない」こと、またこの攻撃が「単一の『ワンクリック』操作」ではなかったことを明らかにした。
[https://x.com/_RichardTeng/status/2116072080525656150">
ブロックチェーン分析企業TRM Labsによる独立調査では、さらなる技術的詳細が明らかになった。同社の分析によると、攻撃者はバイナンスのホットウォレット署名インフラを侵害し、複数のブロックチェーンにわたる不正な取引を可能にしたとみられる。 イーサリアム上では、攻撃者はEIP-7702を悪用した。これは、外部所有のウォレットが署名付き承認を通じてスマートコントラクトコードへの実行権限を委任できる機能である。 攻撃者は50件の事前署名済み承認を準備し、そのうちの1つを使用してバイナンスのホットウォレットを、攻撃者が制御する「スイーパー」に変えてしまった。これにより、攻撃者はウォレットの資金をすべて引き出し、入ってくる資金を繰り返し回収することが可能となった。
TRMはまた、盗難の少なくとも36時間前に始まった準備段階を特定した。これには、テスト取引やTornado Cashからの少額の引き出しが含まれていた。バイナンスは、技術的な事後分析の完全な報告書をまだ公表していない。
攻撃の背後には北朝鮮の「TraderTraitor」が関与した疑い
TRM Labsは、オンチェーンおよびオフチェーンの情報に基づき、高い確信度でこの攻撃を北朝鮮のハッカー集団「TraderTraitor」によるものと断定した。同社は、2025年2月のBybitへの攻撃や2026年4月のKelpDAO事件など、過去に北朝鮮と関連付けられた攻撃との類似点を特定した。
ブロックチェーン調査員のZachXBTも、バイナンスのエクスプロイトによる資金と、以前発生した3億8800万ドル規模のBitgetエクスプロイトによる資金が、THORChainを経由した後、同じアドレスに集約されたと報告している。
この発見は、両方の攻撃を同一の犯行グループが実行した可能性を示唆している。BitgetのインシデントもTraderTraitorによるものとされている。
テザー、サークル、その他のパートナーが30億ドルを凍結
ステーブルコイン発行体やブロックチェーンパートナー各社は、盗まれた資産の移動を制限するため、特に迅速に対応した。 テザー(Tether)は約17億7000万ドル相当の$USDTを凍結し、サークル(Circle)は約8億2500万ドル相当の$USDCを凍結した。リップル(Ripple)も約2億ドルを凍結し、ワールド・リバティ・ファイナンシャル(World Liberty Financial)は$USD1で2780万ドルを凍結した。
Arbitrumのセキュリティ評議会は別途介入し、8,426 $ETHおよび7,460万 $ARB(総額約3,000万ドル相当)を凍結した。
バイナンスは、金曜日の朝までに盗まれた資産のうち約30億ドルが凍結されたと報告した。しかし、攻撃者は盗んだステーブルコインの一部を、発行者が直接凍結できない資産に変換することに成功した。報道によると、攻撃者はマーケットメーカーや分散型取引インフラを通じて、約3億2500万ドルの$USDTを$ETHに交換し、大幅なディスカウントを受け入れたという。 また、攻撃者はAaveをはじめとするレンディングプロトコルに$USDTを供給して$ETHを借り入れたため、Aaveは影響を受けた市場を凍結する措置を講じた。
TRMの推計によると、攻撃者は依然として42万$ETH以上と18,270$BTCを掌握しており、その評価時点での価値は約24億$に上る。
バイナンス、全損失を補填するために63億4,000万ドルを拠出
バイナンスは、顧客がこの事件による金銭的損失を被ることはないことを繰り返し保証した。
金曜日の最新情報で、同取引所は本件の補償のために63億4,000万ドル以上の自社資金を確保したと発表した。投稿によると、そのうち約50億ドルは、すでにハッキングの影響を受けたトークンそのもので保有されているという。 バイナンスは、盗まれたトークンの残高と一致させ、不足分を補填するために、残りの資産を市場および店頭取引(OTC)を通じて購入していると述べた。また、同取引所は「ユーザー向け安全資産基金(SAFU)」および会社の資金を用いて損失を補填することも確認した。
バイナンスは出金を一時停止し、影響を受けたアドレスの承認を取り消し、セキュリティ体制の全面的な見直しを開始した。入金は引き続き可能であり、同取引所は2026年11月1日に出金を再開する見込みだ。また、同社は是正措置完了後に、更新された「残高証明(Proof of Reserves)」を公開することを約束した。
清算額が16億ドルに達し、暗号資産市場の下落が続く
バイナンスの事件は、すでに弱含みだった仮想通貨市場にさらなる圧力を加えた。 攻撃の報道を受けてビットコインは5%以上下落し、一時76,500ドル前後で取引された後、77,000ドル台まで回復した。$BNBは過去24時間で6%近く下落し、ソラナは約7%下落して93ドルとなった。
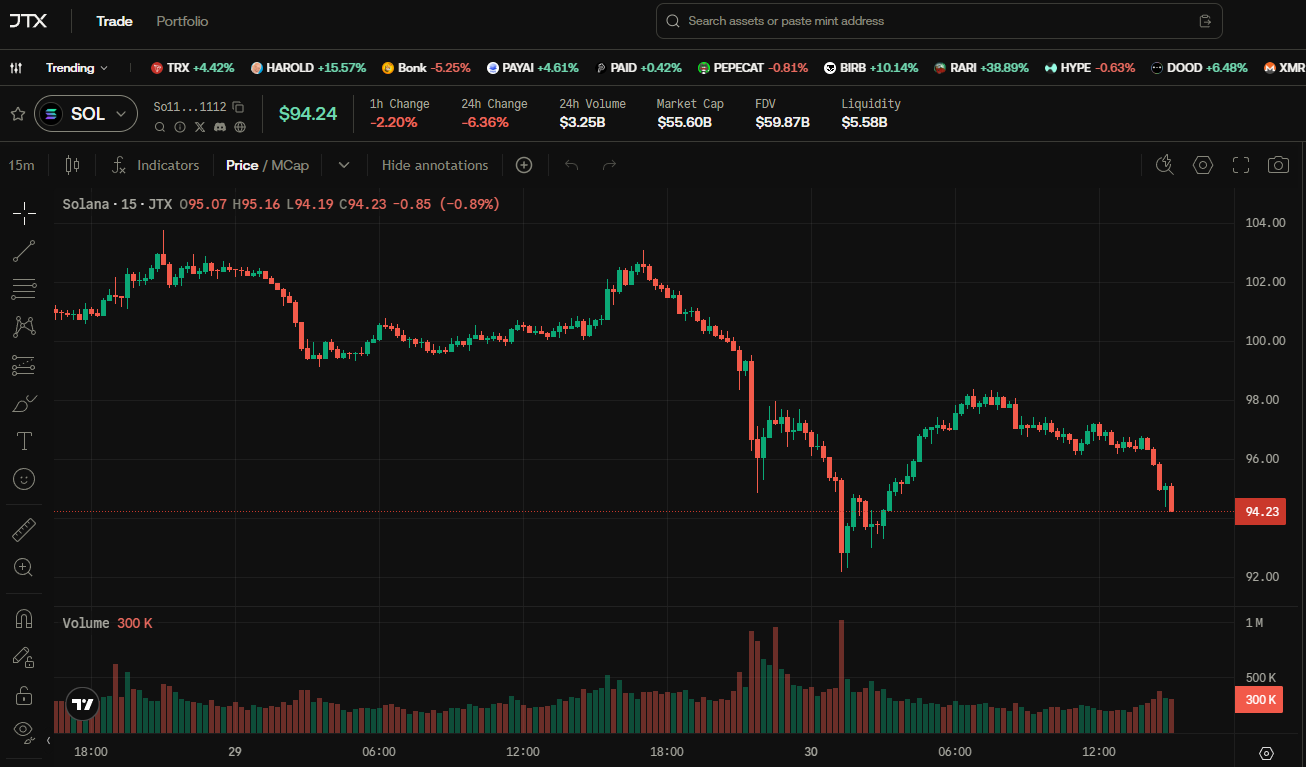
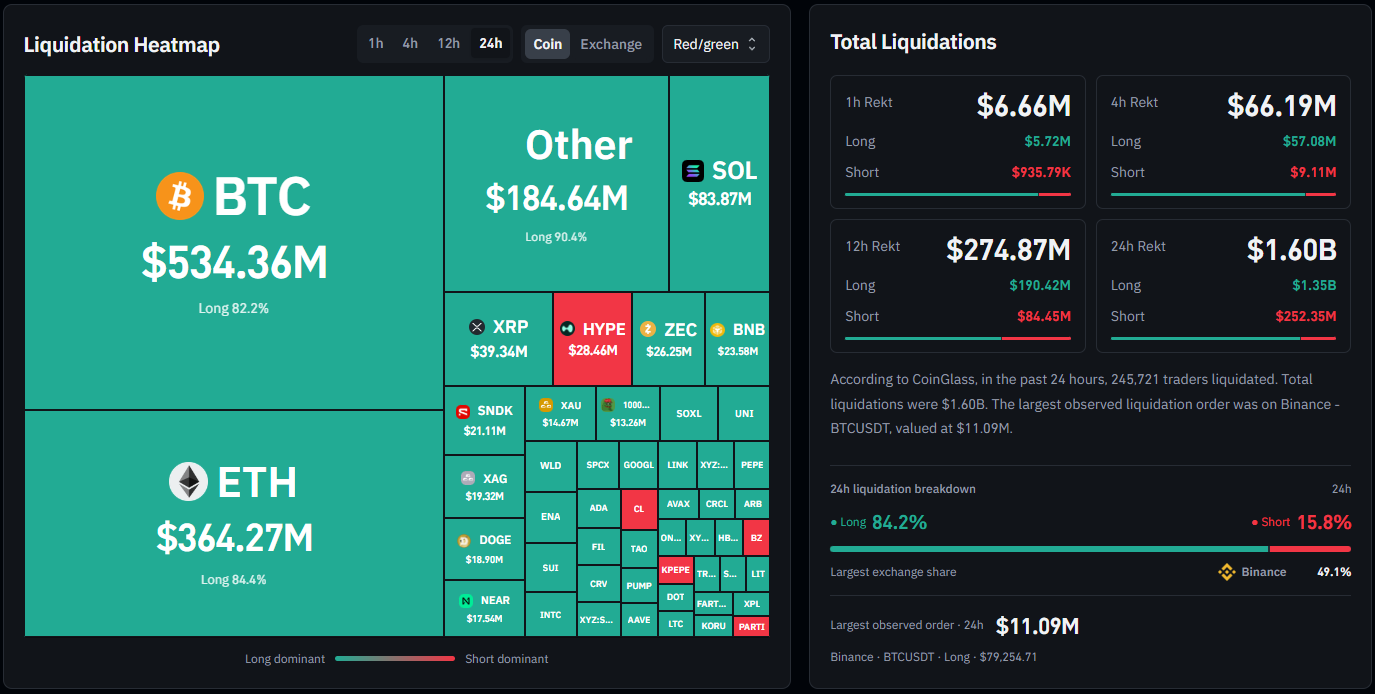
CoinGlassによると、過去24時間で約245,721人のトレーダーが清算され、清算総額は16億ドルに達した。
ロングポジションが約13億5,000万ドルを占め、清算総額の84.2%を占めたのに対し、ショートポジションは2億5,235万ドルだった。バイナンスは、全清算の49%以上を占め、取引所別では最大の清算シェアを記録した。 最大の個別清算注文は、バイナンスにおける1,109万ドル相当のBTCUSDTロングポジションだった。
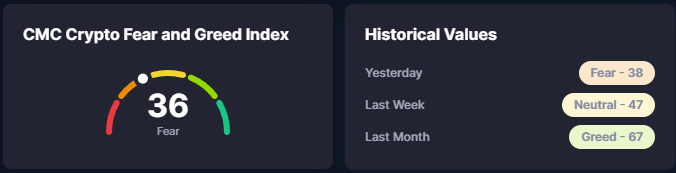
市場のセンチメントも悪化した。CoinMarketCapの「恐怖と貪欲指数」は、10月28日の「46」(中立)から、10月29日には「38」、10月30日には「36」へと下落し、「恐怖」の領域にさらに深く入り込んだ。
今後の見通しは?
バイナンスのハッキング事件は、仮想通貨取引所のセキュリティ、特に内部の署名インフラや出金承認システムについて、難しい問題を提起している。同取引所は推定損失額を賄うために十分なリソースを投入しているものの、残りの盗難資産の回収は別の課題となっている。 TRM Labsは、バイナンスへの攻撃者が、クロスチェーンブリッジ、スワップサービス、および店頭ブローカーを通じて資金の移動を続けると予想している。 2026年9月のBitgetにおける3億8800万ドルのハッキング事件後、CNBCの番組「Squawk Box Europe」に出演したBitgetのCEO、Gracy Chen氏は、過去のハッキング事件での回収実績が限定的であったことを挙げ、「多くの資金を回収できるとは期待していない」と述べた。
バイナンスは、当面の最優先事項はセキュリティ体制の全面的な見直しを完了し、攻撃者がどのようにアクセス権を取得したかについての包括的な報告書を公表し、11月1日までに引き出し機能を復旧させることであると改めて強調した。
SolanaFloorで続きを読む
FRBが金利を据え置き、$BTCは8万ドルを維持
カミノ、バックパック証券の担保化を実現
Solana 対 Hyperliquid:カイル・サマニの見誤り