Binance vittima di un attacco hacker da 6,3 miliardi di dollari: tutto quello che c'è da sapere
L'attacco del 29 ottobre ha prosciugato le risorse su 10 blockchain, spingendo Binance a sospendere i prelievi, mentre i partner del settore hanno congelato circa 3 miliardi di dollari. L'exchange ha stanziato oltre 6,34 miliardi di dollari per coprire le perdite.
- Pubblicato:
Binance, la più grande piattaforma di scambio di criptovalute al mondo, è stata vittima del più grande furto di criptovalute della storia dopo che, il 29 ottobre 2026, un hacker ha sottratto circa 6,36 miliardi di dollari dai suoi portafogli distribuiti su 10 blockchain.
I primi sospetti sono sorti intorno alle 20:00 UTC, quando miliardi di dollari hanno iniziato a lasciare i portafogli associati alla più grande piattaforma di scambio di criptovalute al mondo. La maggior parte dei prelievi è avvenuta nell’arco di circa 20 minuti.
L’attacco ha interessato i portafogli di Binance su Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche e Polygon. La perdita stimata rende l’incidente circa 4 volte più grave dell’attacco hacker a Bybit del febbraio 2025, che ammontava a 1,5 miliardi di dollari.
Binance ha inizialmente confermato le segnalazioni relative a un potenziale problema di sicurezza e ha assicurato ai clienti che i loro fondi erano al sicuro. L’exchange ha successivamente sospeso i prelievi mentre i suoi team di sicurezza indagavano sull’incidente.
Come è avvenuto l’attacco hacker a Binance?
Dalle prime indagini condotte da Binance è emerso che un hacker potrebbe aver compromesso il portatile di un ingegnere DevOps, aver avuto accesso a un container di servizi interni e aver inviato transazioni di prelievo non autorizzate.
Tuttavia, l’exchange ha successivamente chiarito che l’attacco ha coinvolto più punti di violazione e un processo più complesso rispetto alla semplice compromissione delle autorizzazioni di un singolo dipendente.
Richard Teng ha precisato che «l’autore dell’attacco non si è limitato a utilizzare le autorizzazioni di un singolo ingegnere» e che l’attacco non è stato una «semplice azione con un solo clic».
[https://x.com/_RichardTeng/status/2116072080525656150">
L’indagine indipendente condotta dalla società di analisi blockchain TRM Labs ha fornito ulteriori dettagli tecnici. La sua analisi suggerisce che l’autore dell’attacco abbia compromesso l’infrastruttura di firma degli hot wallet di Binance, consentendo transazioni non autorizzate su più blockchain. Su Ethereum, l’autore dell’attacco ha sfruttato l’EIP-7702, una funzionalità che consente a un portafoglio di proprietà esterna di delegare l’esecuzione al codice di uno smart contract tramite un’autorizzazione firmata. L’autore dell’attacco ha preparato 50 autorizzazioni pre-firmate e ne ha utilizzata una per trasformare un hot wallet di Binance in uno “sweeper” controllato dall’autore stesso. Ciò ha permesso all’autore dell’attacco di svuotare il portafoglio e di incassare ripetutamente i fondi in entrata.
TRM ha inoltre identificato una fase preparatoria iniziata almeno 36 ore prima del furto, che includeva transazioni di prova e piccoli prelievi da Tornado Cash. Binance non ha ancora pubblicato la sua analisi tecnica completa post-incidente.
Si sospetta che dietro l’attacco ci sia il gruppo nordcoreano TraderTraitor
TRM Labs ha attribuito l’attacco a TraderTraitor, un gruppo di hacker nordcoreano, con un elevato grado di certezza basato su informazioni on-chain e off-chain. L’azienda ha individuato somiglianze con precedenti attacchi collegati alla Corea del Nord, tra cui l’exploit di Bybit del febbraio 2025 e l’incidente di KelpDAO dell’aprile 2026.
Anche l’investigatore blockchain ZachXBT ha riferito che i fondi provenienti dall’exploit di Binance e dal precedente exploit di Bitget, pari a 388 milioni di dollari, sono confluiti nello stesso indirizzo dopo essere passati attraverso THORChain.
La scoperta suggerisce che entrambi gli attacchi possano essere stati perpetrati dallo stesso autore. Anche l’incidente di Bitget è stato attribuito a TraderTraitor.
Tether, Circle e altri partner congelano 3 miliardi di dollari
Gli emittenti di stablecoin e i partner blockchain hanno agito con particolare rapidità per limitare il movimento delle risorse rubate. Tether ha congelato circa 1,77 miliardi di dollari in $USDT, mentre Circle ha congelato circa 825 milioni di dollari in $USDC. Anche Ripple ha congelato circa 200 milioni di dollari e World Liberty Financial ha congelato 27,8 milioni di dollari in $USD1.
Il Consiglio di sicurezza di Arbitrum è intervenuto separatamente per congelare 8.426 $ETH e 74,6 milioni di $ARB, per un valore di circa 30 milioni di dollari.
Binance ha riferito che, entro venerdì mattina, erano stati congelati circa 3 miliardi di dollari di asset rubati. Tuttavia, l’autore dell’attacco è riuscito a convertire alcune stablecoin rubate in asset che gli emittenti non potevano congelare direttamente. Secondo quanto riferito, l’autore dell’attacco ha scambiato circa 325 milioni di $USDT con $ETH tramite market maker e infrastrutture di trading decentralizzate, accettando uno sconto significativo. L’autore dell’attacco ha inoltre fornito $USDT a protocolli di prestito, tra cui Aave, per prendere in prestito $ETH, spingendo Aave a congelare i mercati interessati.
TRM ha stimato che l’autore dell’attacco controllasse ancora oltre 420.000 $ETH e 18.270 $BTC, per un valore di circa 2,4 miliardi di dollari al momento della valutazione.
Binance stanzia 6,34 miliardi di dollari per coprire tutte le perdite
Binance ha ripetutamente assicurato ai clienti che non avrebbero dovuto sostenere le conseguenze finanziarie dell’incidente.
In un aggiornamento pubblicato venerdì, l’exchange ha annunciato di aver accantonato oltre 6,34 miliardi di dollari di fondi aziendali per far fronte all’incidente. Secondo il post, circa 5 miliardi di dollari sono già disponibili proprio nei token interessati dall’attacco hacker. Binance ha dichiarato che sta acquistando le risorse rimanenti attraverso il mercato e canali over-the-counter per ricostituire i saldi dei token rubati e colmare eventuali ammanchi. L’exchange ha inoltre confermato che utilizzerà il proprio Secure Asset Fund for Users (SAFU) e le risorse aziendali per coprire le perdite.
Binance ha temporaneamente sospeso i prelievi, revocato le autorizzazioni degli indirizzi interessati e avviato una revisione completa della sicurezza. I depositi rimangono operativi e l’exchange prevede che i prelievi riprendano il 1° novembre 2026. L’azienda si è inoltre impegnata a pubblicare una “Proof of Reserves” aggiornata una volta completate le misure correttive.
I mercati delle criptovalute proseguono il loro calo mentre le liquidazioni raggiungono 1,6 miliardi di dollari
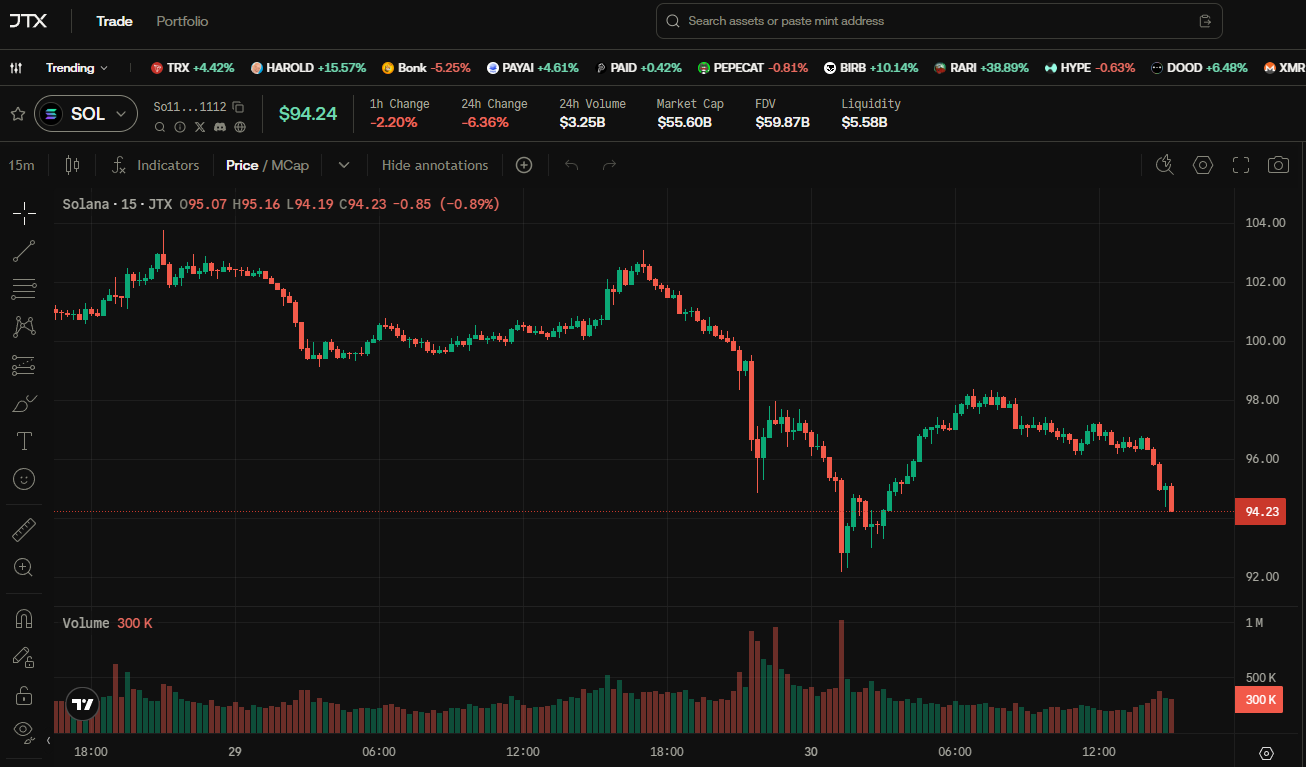
L’incidente di Binance ha esercitato ulteriore pressione su un mercato delle criptovalute già debole. Il Bitcoin ha perso oltre il 5% in seguito alle notizie sull’attacco, scendendo brevemente a circa 76.500 dollari prima di recuperare verso i 77.000 dollari. Il $BNB ha registrato un calo di quasi il 6% nelle ultime 24 ore, mentre Solana è scesa di circa il 7% a 93 dollari.
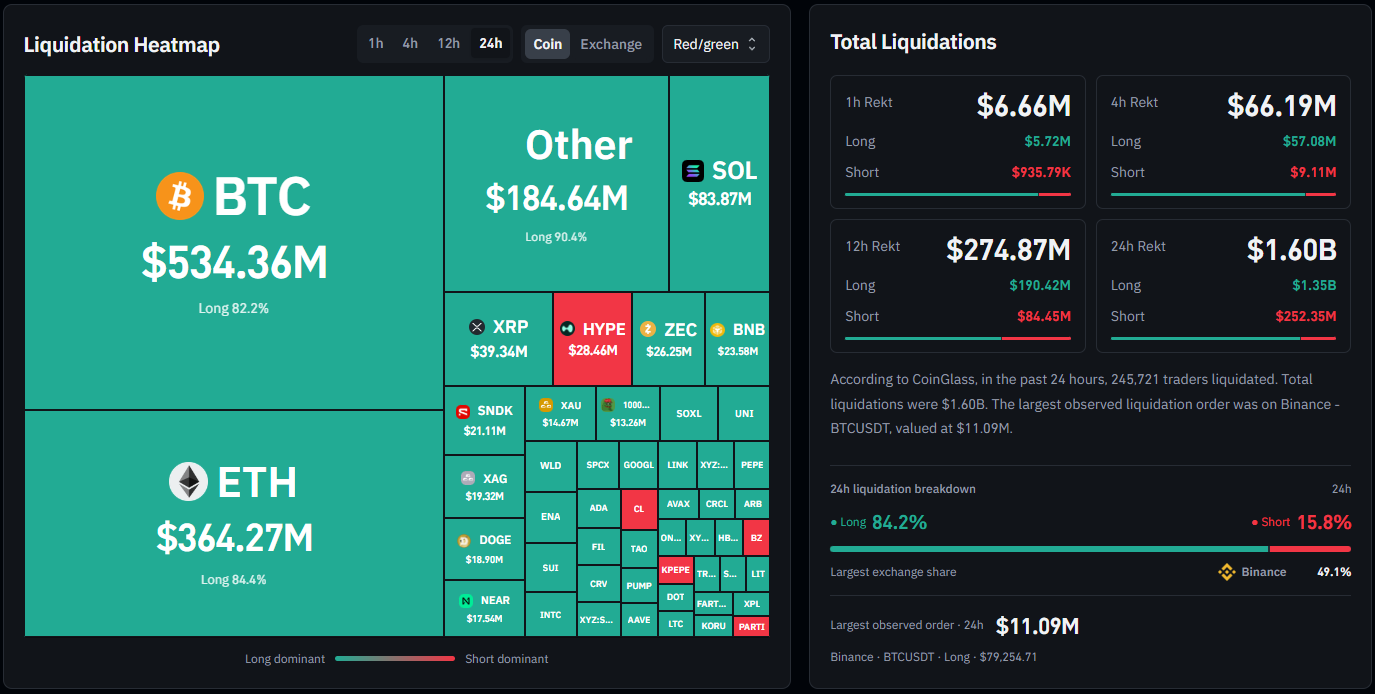
Secondo CoinGlass, circa 245.721 trader sono stati liquidati nelle ultime 24 ore, con un totale di liquidazioni che ha raggiunto 1,60 miliardi di dollari.
Le posizioni lunghe hanno rappresentato circa 1,35 miliardi di dollari, pari all’84,2% del totale delle liquidazioni, mentre le posizioni corte hanno rappresentato 252,35 milioni di dollari. Binance ha registrato la quota maggiore di liquidazioni tra gli exchange, con oltre il 49% del totale. Il singolo ordine di liquidazione più consistente ha riguardato una posizione lunga su BTCUSDT del valore di 11,09 milioni di dollari su Binance.
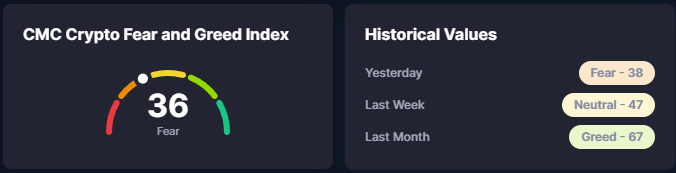
Anche il sentiment di mercato ha subito un peggioramento. L’indice Fear and Greed di CoinMarketCap è sceso da “46” – che indicava un sentiment neutro il 28 ottobre – a “38” il 29 ottobre e a “36” il 30 ottobre, addentrandosi ulteriormente nel territorio della paura.
Cosa succederà ora?
L’attacco hacker a Binance solleva difficili interrogativi sulla sicurezza degli exchange di criptovalute, in particolare sulla loro infrastruttura di firma interna e sui sistemi di approvazione dei prelievi. Sebbene l’exchange abbia stanziato risorse sufficienti per coprire le perdite stimate, il recupero delle restanti risorse rubate rappresenta una sfida a sé stante. TRM Labs prevede che l’autore dell’attacco a Binance continuerà a spostare i fondi attraverso ponti cross-chain, servizi di swap e broker over-the-counter. Intervenendo al programma “Squawk Box Europe” della CNBC dopo l’attacco hacker da 388 milioni di dollari subito da Bitget nel settembre 2026, l’amministratore delegato di Bitget, Gracy Chen, ha dichiarato di “non aspettarsi di recuperare molti fondi”, citando il recupero limitato ottenuto in seguito a precedenti attacchi.
Binance ha ribadito che la sua priorità immediata rimane il completamento della revisione della sicurezza, la pubblicazione di un resoconto completo su come gli autori dell’attacco abbiano ottenuto l’accesso e il ripristino dei prelievi entro il 1° novembre
Per saperne di più su SolanaFloor
Il $BTC si mantiene a 80.000 dollari mentre la Federal Reserve mantiene i tassi invariati
Kamino consente la collateralizzazione dei titoli Backpack
Solana vs. Hyperliquid: dove ha sbagliato Kyle Samani