Binance victime d'un piratage de 6,3 milliards de dollars : tout ce qu'il faut savoir
L'attaque du 29 octobre a entraîné le détournement d'actifs sur 10 blockchains, ce qui a conduit Binance à suspendre les retraits, tandis que ses partenaires du secteur ont gelé environ 3 milliards de dollars. La plateforme a débloqué plus de 6,34 milliards de dollars pour couvrir les pertes.
- Publié:
Binance, la plus grande plateforme d'échange de cryptomonnaies au monde, a été victime du plus important vol de cryptomonnaies de l'histoire après qu'un pirate a dérobé environ 6,36 milliards de dollars de ses portefeuilles répartis sur 10 blockchains, le 29 octobre 2026.
L'activité sur la blockchain a commencé à éveiller les soupçons vers 20 h 00 UTC, lorsque des milliards de dollars ont commencé à quitter les portefeuilles associés à la plus grande plateforme d'échange de cryptomonnaies au monde. La plupart des sorties de fonds ont eu lieu en l'espace d'environ 20 minutes.
L’attaque a touché les portefeuilles Binance sur Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche et Polygon. Le montant estimé des pertes rend cet incident environ quatre fois plus important que le piratage de Bybit, qui s’était soldé par une perte de 1,5 milliard de dollars en février 2025.
Binance a dans un premier temps reconnu l'existence de rapports faisant état d'un éventuel problème de sécurité et a assuré à ses clients que leurs fonds restaient en sécurité. La plateforme a ensuite suspendu les retraits pendant que ses équipes de sécurité enquêtaient sur l'incident.
Comment le piratage de Binance s’est-il produit ?
L'enquête préliminaire de Binance a suggéré qu'un pirate aurait pu compromettre l'ordinateur portable d'un ingénieur DevOps, accéder à un conteneur de services interne et soumettre des transactions de retrait non autorisées.
Cependant, la plateforme a précisé par la suite que l’attaque impliquait plusieurs points de violation et un processus plus complexe que la simple compromission des autorisations d’un seul employé.
Richard Teng a précisé que « le pirate n’a pas simplement utilisé les autorisations d’un seul ingénieur » et que l’attaque n’était pas une « simple action en un clic ».
[https://x.com/_RichardTeng/status/2116072080525656150">
L’enquête indépendante menée par TRM Labs, une société spécialisée dans l’analyse de chaînes de blocs, a fourni des détails techniques supplémentaires. Son analyse suggère que l’attaquant a compromis l’infrastructure de signature des portefeuilles chauds de Binance, permettant ainsi des transactions non autorisées sur plusieurs chaînes de blocs. Sur Ethereum, le pirate a exploité l’EIP-7702, une fonctionnalité qui permet à un portefeuille externe de déléguer l’exécution à un code de contrat intelligent via une autorisation signée. Le pirate a préparé 50 autorisations pré-signées et en a utilisé une pour transformer un portefeuille « hot » de Binance en un « sweeper » contrôlé par ses soins. Cela lui a permis de vider le portefeuille et de récupérer à plusieurs reprises les fonds entrants.
TRM a également identifié une phase de préparation qui a débuté au moins 36 heures avant le vol, comprenant des transactions tests et de petits retraits depuis Tornado Cash. Binance n’a pas encore publié son rapport technique complet sur l’incident.
Le groupe nord-coréen TraderTraitor soupçonné d’être à l’origine de l’attaque
TRM Labs a attribué l’attaque à TraderTraitor, un groupe de hackers nord-coréens, avec un haut degré de certitude basé sur des renseignements on-chain et off-chain. La société a identifié des similitudes avec des attaques précédentes liées à la Corée du Nord, notamment l’exploitation de Bybit en février 2025 et l’incident KelpDAO en avril 2026.
L’enquêteur spécialisé dans la blockchain ZachXBT a également signalé que les fonds provenant de l’exploitation de Binance et de la précédente exploitation de Bitget, d’un montant de 388 millions de dollars, avaient convergé vers la même adresse après être passés par THORChain.
Cette découverte suggère que le même acteur pourrait être à l’origine de ces deux attaques. L’incident Bitget avait également été attribué à TraderTraitor.
Tether, Circle et d’autres partenaires gèlent 3 milliards de dollars
Les émetteurs de stablecoins et les partenaires de la blockchain ont agi avec une rapidité particulière pour restreindre les mouvements des actifs volés. Tether a gelé environ 1,77 milliard de dollars en $USDT, tandis que Circle a gelé environ 825 millions de dollars en $USDC. Ripple a également gelé environ 200 millions de dollars, et World Liberty Financial a gelé 27,8 millions de dollars en $USD1.
Le Conseil de sécurité d’Arbitrum est intervenu séparément pour geler 8 426 $ETH et 74,6 millions de $ARB, d’une valeur d’environ 30 millions de dollars.
Binance a indiqué qu’environ 3 milliards de dollars d’actifs volés avaient été gelés vendredi matin. Cependant, le pirate a réussi à convertir certains stablecoins volés en actifs que les émetteurs ne pouvaient pas geler directement. Il aurait échangé environ 325 millions de dollars en $USDT contre des $ETH par l’intermédiaire de teneurs de marché et d’infrastructures de trading décentralisées, en acceptant une décote importante. Le pirate a également fourni des $USDT à des protocoles de prêt, notamment Aave, afin d’emprunter des $ETH, ce qui a conduit Aave à geler les marchés concernés.
TRM a estimé que le pirate contrôlait toujours plus de 420 000 $ETH et 18 270 $BTC, d’une valeur d’environ 2,4 milliards de dollars au moment de son évaluation.
Binance s’engage à verser 6,34 milliards de dollars pour couvrir l’intégralité des pertes
Binance a assuré à plusieurs reprises à ses clients qu’ils n’auraient pas à supporter les conséquences financières de cet incident.
Dans une mise à jour publiée vendredi, la plateforme a annoncé avoir réservé plus de 6,34 milliards de dollars provenant des fonds de l’entreprise pour couvrir les pertes liées à cet incident. Selon ce communiqué, environ 5 milliards de dollars sont déjà disponibles sous la forme des jetons précisément visés par le piratage. Binance a indiqué qu’elle rachetait les actifs restants sur le marché et de gré à gré afin de compenser les soldes de jetons volés et de combler tout déficit. La plateforme a également confirmé qu’elle ferait appel à son Fonds de sécurité des actifs pour les utilisateurs (SAFU) ainsi qu’aux ressources de l’entreprise pour couvrir les pertes.
Binance a temporairement suspendu les retraits, révoqué les autorisations des adresses concernées et entamé une refonte de son système de sécurité. Les dépôts restent opérationnels, et la plateforme prévoit la reprise des retraits le 1er novembre 2026. La société s’est également engagée à publier une « Proof of Reserves » (preuve de réserves) mise à jour une fois les mesures correctives achevées.
Les marchés des cryptomonnaies poursuivent leur baisse alors que les liquidations atteignent 1,6 milliard de dollars
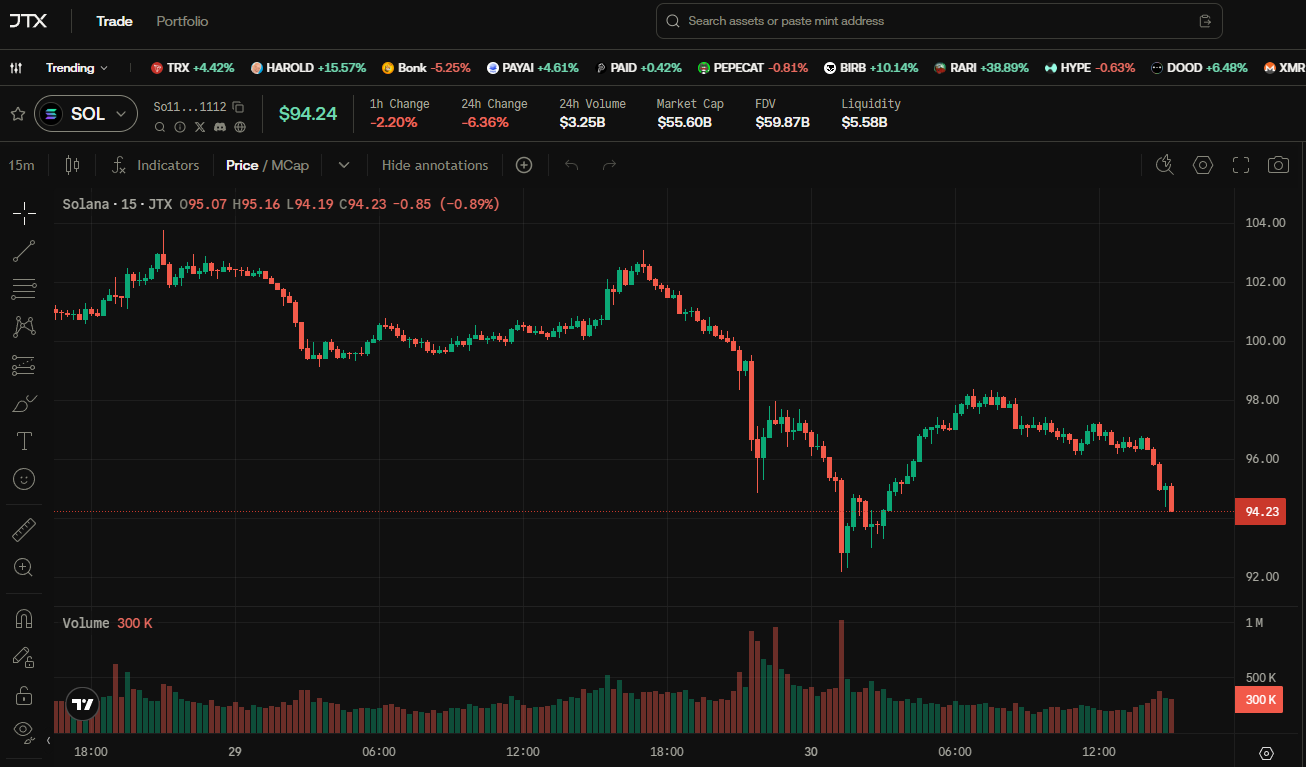
L’incident survenu chez Binance a exercé une pression supplémentaire sur un marché des cryptomonnaies déjà fragile. Le Bitcoin a chuté de plus de 5 % à la suite des informations faisant état de l’attaque, s’échangeant brièvement autour de 76 500 $ avant de remonter vers les 77 000 $. Le $BNB a reculé de près de 6 % au cours des dernières 24 heures, tandis que Solana a chuté d’environ 7 % pour s’établir à 93 $.
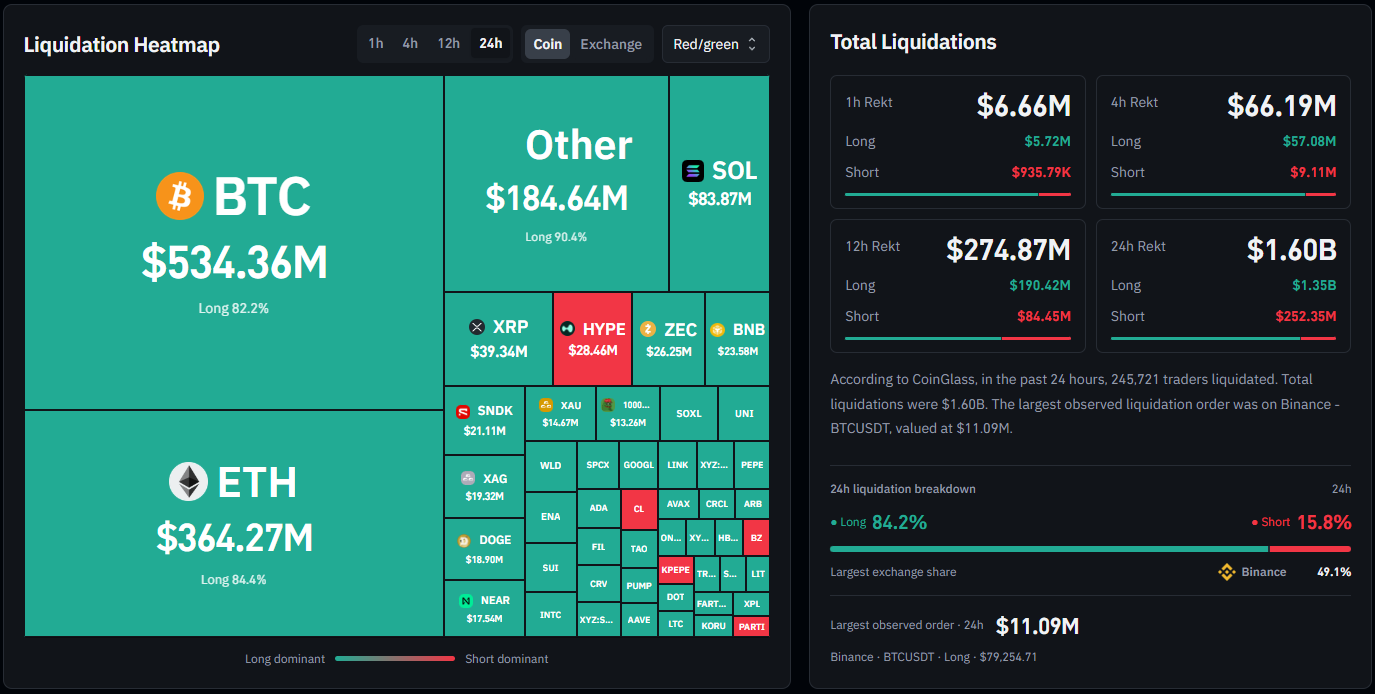
Selon CoinGlass, environ 245 721 traders ont subi une liquidation au cours des dernières 24 heures, le montant total des liquidations s’élevant à 1,60 milliard de dollars.
Les positions longues ont représenté environ 1,35 milliard de dollars, soit 84,2 % du total des liquidations, tandis que les positions courtes ont représenté 252,35 millions de dollars. Binance a enregistré la plus grande part de liquidations parmi les plateformes d’échange, avec plus de 49 % du total. Le plus gros ordre de liquidation individuel concernait une position longue sur BTCUSDT d’une valeur de 11,09 millions de dollars sur Binance.
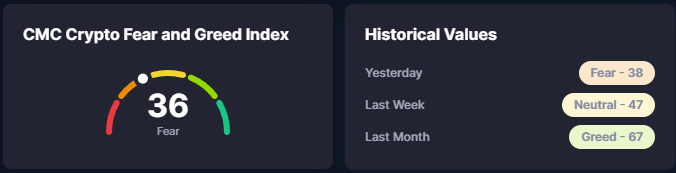
Le sentiment du marché s’est également détérioré. L’indice « Fear and Greed » (peur et cupidité) de CoinMarketCap est passé de « 46 », indiquant un sentiment neutre le 28 octobre, à « 38 » le 29 octobre, puis à « 36 » le 30 octobre, s’enfonçant ainsi davantage dans la zone de la peur.
Quelle suite ?
Le piratage de Binance soulève des questions épineuses concernant la sécurité des plateformes d’échange de cryptomonnaies, en particulier leur infrastructure de signature interne et leurs systèmes d’approbation des retraits. Bien que la plateforme ait mobilisé des ressources suffisantes pour couvrir les pertes estimées, la récupération des actifs volés restants constitue un défi à part entière. TRM Labs s’attend à ce que l’auteur de l’attaque contre Binance continue de transférer des fonds via des ponts inter-chaînes, des services d’échange et des courtiers de gré à gré. S’exprimant dans l’émission « Squawk Box Europe » de CNBC après le piratage de Bitget, qui s’est soldé par une perte de 388 millions de dollars en septembre 2026, la PDG de Bitget, Gracy Chen, a déclaré qu’elle « ne s’attendait pas à récupérer beaucoup de fonds », invoquant le faible taux de récupération observé lors de piratages précédents.
Binance a réaffirmé que sa priorité immédiate restait de mener à bien sa refonte de la sécurité, de publier un rapport complet sur la manière dont les pirates ont obtenu l’accès au système et de rétablir les retraits d’ici le 1er novembre
En savoir plus sur SolanaFloor
Le $BTC se maintient à 80 000 $ alors que la Réserve fédérale maintient ses taux inchangés
Kamino permet la mise en garantie de titres Backpack
Solana vs Hyperliquid : en quoi Kyle Samani s’est trompé