Binance sufre un ataque informático por valor de 6.3 mil millones de dólares: todo lo que necesitas saber
El ataque del 29 de octubre provocó la fuga de activos en diez cadenas de bloques, lo que llevó a Binance a suspender las retiradas de fondos, mientras que los socios del sector congelaron aproximadamente 3.000 millones de dólares. La plataforma de intercambio ha destinado más de 6.340 millones de dólares para cubrir las pérdidas.
- Publicado:
Binance, la mayor plataforma de intercambio de criptomonedas del mundo, sufrió el mayor robo de criptomonedas de la historia después de que, el 29 de octubre de 2026, un atacante se llevara aproximadamente 6.36 mil millones de dólares de sus carteras repartidas en 10 cadenas de bloques.
La actividad en la cadena de bloques despertó las primeras sospechas alrededor de las 20:00 UTC, cuando comenzaron a salir miles de millones de dólares de las carteras asociadas a la mayor plataforma de intercambio de criptomonedas del mundo. La mayor parte de las salidas se produjeron en unos 20 minutos.
El ataque afectó a las carteras de Binance en Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche y Polygon. La pérdida estimada hace que el incidente sea aproximadamente cuatro veces mayor que el hackeo a Bybit, de 1.500 millones de dólares, ocurrido en febrero de 2025.
Binance reconoció inicialmente los informes sobre un posible problema de seguridad y aseguró a los clientes que sus fondos seguían a salvo. Posteriormente, la plataforma suspendió las retiradas mientras sus equipos de seguridad investigaban el incidente.
¿Cómo se produjo el ataque a Binance?
La investigación inicial de Binance sugirió que un atacante podría haber comprometido el ordenador portátil de un ingeniero de DevOps, accedido a un contenedor de servicios interno y enviado transacciones de retirada no autorizadas.
Sin embargo, la plataforma aclaró posteriormente que el ataque implicó múltiples puntos de vulnerabilidad y un proceso más complejo que el simple hecho de comprometer los permisos de un único empleado.
Richard Teng aclaró que «el atacante no se limitó a utilizar los permisos de un solo ingeniero» y que el ataque no fue una «simple acción de un solo clic».
[https://x.com/_RichardTeng/status/2116072080525656150">
La investigación independiente de la empresa de análisis de cadenas de bloques TRM Labs aportó detalles técnicos adicionales. Su análisis sugiere que el atacante comprometió la infraestructura de firma de carteras calientes de Binance, lo que permitió realizar transacciones no autorizadas en múltiples cadenas de bloques. En Ethereum, el atacante aprovechó la EIP-7702, una función que permite a un monedero externo delegar la ejecución en el código de un contrato inteligente mediante una autorización firmada. El atacante preparó 50 autorizaciones prefirmadas y utilizó una de ellas para convertir una cartera «hot» de Binance en una cuenta de barrido controlada por él. Esto le permitió vaciar la cartera y recoger repetidamente los fondos entrantes.
TRM también identificó una fase de preparación que comenzó al menos 36 horas antes del robo, que incluyó transacciones de prueba y pequeñas retiradas de Tornado Cash. Binance aún no ha publicado su análisis técnico completo del incidente.
Se sospecha que el grupo norcoreano TraderTraitor está detrás del ataque
TRM Labs atribuyó el ataque a TraderTraitor, un grupo de hackers norcoreano, con un alto grado de certeza basado en información tanto de la cadena de bloques como fuera de ella. La empresa identificó similitudes con ataques anteriores vinculados a Corea del Norte, entre ellos el exploit de Bybit de febrero de 2025 y el incidente de KelpDAO de abril de 2026.
El investigador de blockchain ZachXBT también informó de que los fondos procedentes del ataque a Binance y del anterior ataque a Bitget, por valor de 388 millones de dólares, convergieron en la misma dirección tras pasar por THORChain.
Este hallazgo sugiere que el mismo autor podría haber llevado a cabo ambos ataques. El incidente de Bitget también se atribuyó a TraderTraitor.
Tether, Circle y otros socios congelan 3.000 millones de dólares
Los emisores de stablecoins y los socios de la cadena de bloques actuaron con especial rapidez para restringir el movimiento de los activos robados. Tether congeló aproximadamente 1.77 mil millones de dólares en $USDT, mientras que Circle congeló aproximadamente 825 millones de dólares en $USDC. Ripple también congeló aproximadamente 200 millones de dólares, y World Liberty Financial congeló 27,8 millones de dólares en $USD1.
El Consejo de Seguridad de Arbitrum intervino por separado para congelar 8 426 $ETH y 74,6 millones de $ARB, por un valor aproximado de 30 millones de dólares.
Binance informó de que, hasta el viernes por la mañana, se habían congelado unos 3.000 millones de dólares de los activos robados. Sin embargo, el atacante logró convertir algunas stablecoins robadas en activos que los emisores no podían congelar directamente. Según se informa, el atacante cambió aproximadamente 325 millones de dólares en $USDT por $ETH a través de creadores de mercado y de una infraestructura de negociación descentralizada, aceptando un descuento significativo. El atacante también aportó $USDT a protocolos de préstamo, entre ellos Aave, para obtener $ETH en préstamo, lo que llevó a Aave a congelar los mercados afectados.
TRM estimó que el atacante seguía controlando más de 420 000 $ETH y 18 270 $BTC, por un valor aproximado de 2 400 millones de dólares en el momento de su evaluación.
Binance destina 6.34 mil millones de dólares para cubrir todas las pérdidas
Binance aseguró en repetidas ocasiones a sus clientes que estos no tendrían que asumir las consecuencias financieras del incidente.
En una actualización del viernes, la plataforma anunció que había reservado más de 6.34 mil millones de dólares de los fondos de la empresa para cubrir el incidente. Según la publicación, aproximadamente 5 mil millones de dólares ya se encuentran en los tokens exactos afectados por el hackeo. Binance indicó que estaba adquiriendo los activos restantes a través del mercado y de canales extrabursátiles para igualar los saldos de los tokens robados y subsanar cualquier déficit. La plataforma también confirmó que utilizaría su Fondo de Activos Seguros para Usuarios (SAFU) y recursos de la empresa para cubrir las pérdidas.
Binance suspendió temporalmente los retiros, revocó las autorizaciones de las direcciones afectadas e inició una revisión exhaustiva de la seguridad. Los depósitos siguen operativos, y la plataforma espera que los retiros se reanuden el 1 de noviembre de 2026. La empresa también se comprometió a publicar una «Prueba de Reservas» actualizada una vez completadas las medidas correctivas.
Los mercados de criptomonedas amplían su caída a medida que las liquidaciones alcanzan los 1.600 millones de dólares
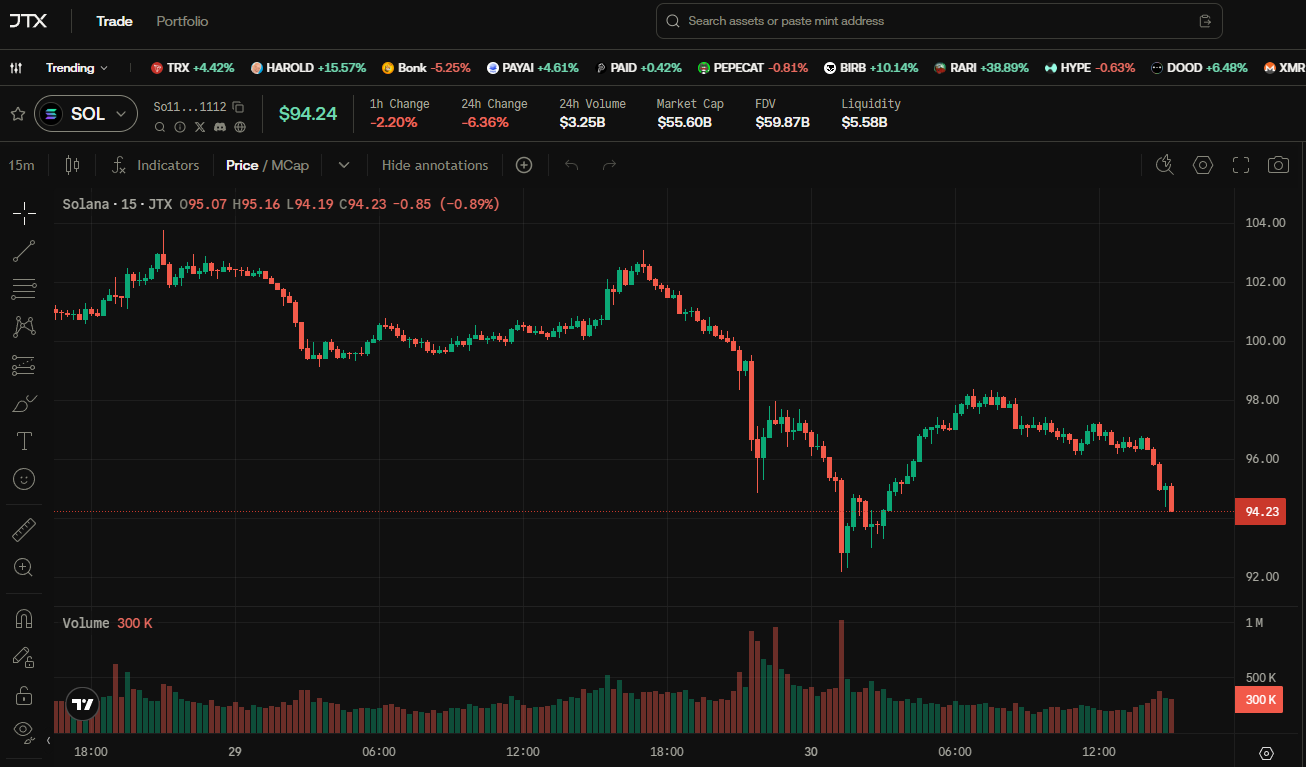
El incidente de Binance ha añadido más presión a un mercado de criptomonedas ya de por sí débil. El bitcoin cayó más de un 5 % tras las noticias sobre el ataque, cotizando brevemente en torno a los 76 500 dólares antes de recuperarse hasta los 77 000 dólares. El $BNB bajó casi un 6 % en las últimas 24 horas, mientras que Solana cayó aproximadamente un 7 %, hasta los 93 dólares.
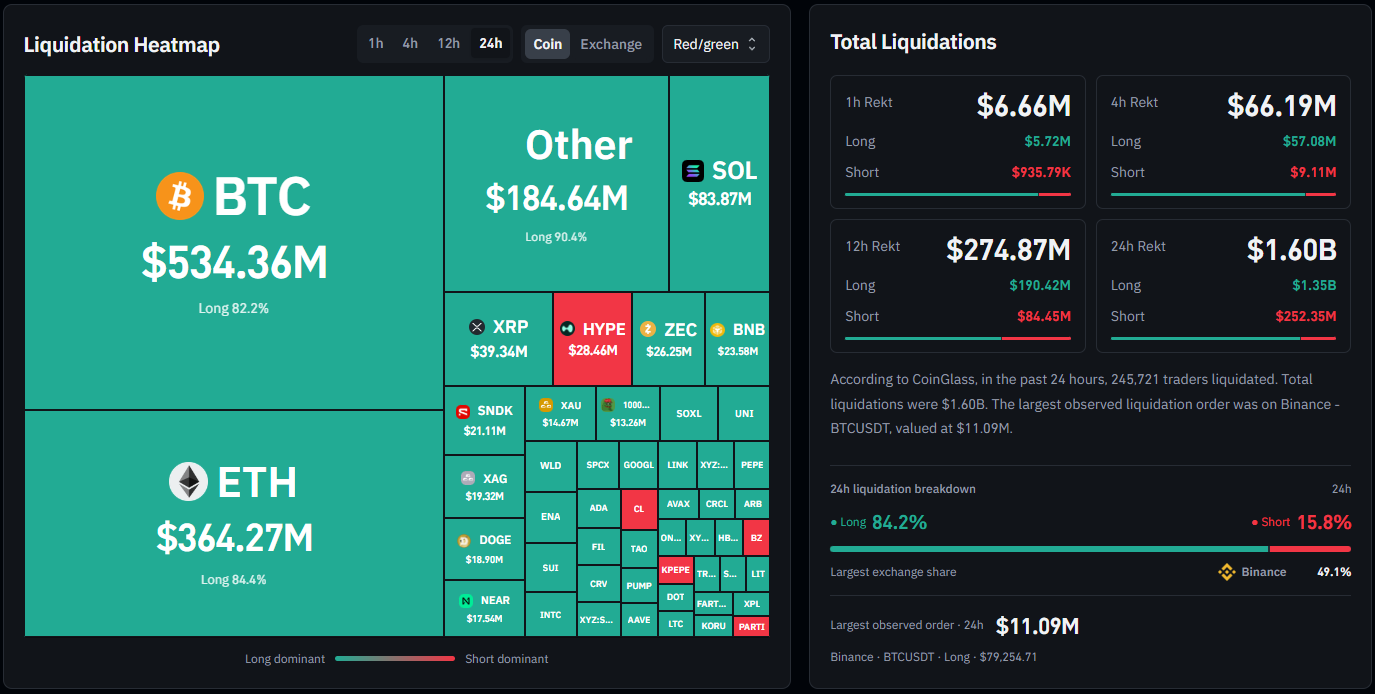
Según CoinGlass, aproximadamente 245 721 operadores han sufrido liquidaciones en las últimas 24 horas, con un total de liquidaciones que alcanza los 1.60 mil millones de dólares.
Las posiciones largas representaron aproximadamente 1.35 mil millones de dólares, lo que supone el 84,2 % del total de las liquidaciones, mientras que las posiciones cortas representaron 252,35 millones de dólares. Binance registró la mayor cuota de liquidaciones entre las plataformas de intercambio, con más del 49 % del total. La mayor orden de liquidación individual correspondió a una posición larga en BTCUSDT por valor de 11,09 millones de dólares en Binance.
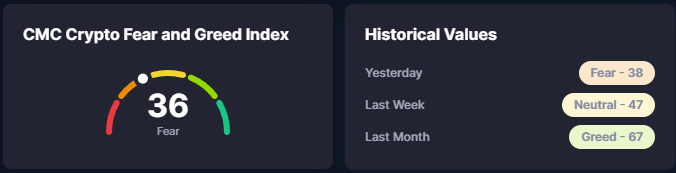
El sentimiento del mercado también se deterioró. El índice de miedo y avaricia de CoinMarketCap cayó de «46» —lo que indicaba un sentimiento neutral el 28 de octubre— a «38» el 29 de octubre y a «36» el 30 de octubre, adentrándose aún más en territorio de miedo.
¿Qué vendrá después?
El ataque a Binance plantea cuestiones difíciles sobre la seguridad de las plataformas de intercambio de criptomonedas, en particular su infraestructura interna de firma y sus sistemas de aprobación de retiradas. Aunque la plataforma ha destinado recursos suficientes para cubrir las pérdidas estimadas, recuperar los activos robados restantes supone un reto aparte. TRM Labs prevé que el atacante de Binance continúe moviendo fondos a través de puentes entre cadenas, servicios de intercambio y corredores extrabursátiles. En declaraciones al programa «Squawk Box Europe» de la CNBC tras el ataque a Bitget por valor de 388 millones de dólares en septiembre de 2026, la directora ejecutiva de Bitget, Gracy Chen, afirmó que «no esperaba recuperar muchos fondos», citando la escasa recuperación obtenida en ataques anteriores.
Binance ha reiterado que su prioridad inmediata sigue siendo completar su revisión de seguridad, publicar un informe exhaustivo sobre cómo los atacantes obtuvieron acceso y restablecer las retiradas de fondos antes del 1 de noviembre
Más información en SolanaFloor
El $BTC se mantiene en 80 000 dólares mientras la Reserva Federal mantiene los tipos estables
Kamino permite la colateralización de valores de Backpack
Solana frente a Hyperliquid: en qué se equivocó Kyle Samani