Binance wurde um 6,3 Milliarden Dollar gehackt: Alles, was Sie wissen müssen
Bei dem Angriff vom 29. Oktober wurden Vermögenswerte auf zehn Blockchains abgezogen, woraufhin Binance Auszahlungen aussetzte, während Partner aus der Branche rund 3 Milliarden US-Dollar einfroren. Die Börse hat mehr als 6,34 Milliarden US-Dollar bereitgestellt, um die Verluste zu decken.
- Veröffentlicht:
Binance, die weltweit größte Kryptowährungsbörse, wurde Opfer des größten Kryptowährungsdiebstahls der Geschichte, nachdem ein Angreifer am 29. Oktober 2026 rund 6,36 Milliarden US-Dollar aus ihren Wallets auf zehn verschiedenen Blockchains abgezogen hatte.
Die Aktivitäten in der Blockchain weckten erstmals gegen 20:00 Uhr UTC Verdacht, als Milliarden von Dollar aus Wallets abflossen, die mit der weltweit größten Kryptowährungsbörse verbunden waren. Der Großteil der Abflüsse erfolgte innerhalb von etwa 20 Minuten.
Der Angriff betraf Binance-Wallets auf Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche und Polygon. Der geschätzte Verlust macht den Vorfall etwa viermal so groß wie den Bybit-Hack im Februar 2025, bei dem 1,5 Milliarden Dollar erbeutet wurden.
Binance bestätigte zunächst Berichte über ein mögliches Sicherheitsproblem und versicherte den Kunden, dass ihre Gelder sicher seien. Die Börse setzte daraufhin Auszahlungen aus, während ihre Sicherheitsteams den Vorfall untersuchten.
Wie kam es zum Binance-Hack?
Erste Untersuchungen von Binance deuteten darauf hin, dass ein Angreifer möglicherweise den Laptop eines DevOps-Ingenieurs kompromittiert, auf einen internen Service-Container zugegriffen und unbefugte Auszahlungstransaktionen veranlasst hat.
Die Börse stellte jedoch später klar, dass der Angriff mehrere Einbruchsstellen umfasste und ein komplexerer Vorgang war als die Kompromittierung der Zugriffsrechte eines einzelnen Mitarbeiters.
Richard Teng stellte klar, dass „der Angreifer nicht einfach die Zugriffsrechte eines einzelnen Ingenieurs genutzt hat“ und dass der Angriff keine „einzige ‚Ein-Klick‘-Aktion“ war.
[https://x.com/_RichardTeng/status/2116072080525656150">
Die unabhängige Untersuchung des Blockchain-Analyseunternehmens TRM Labs lieferte weitere technische Details. Die Analyse deutet darauf hin, dass der Angreifer die Signaturinfrastruktur der Hot-Wallets von Binance kompromittiert hat, wodurch unbefugte Transaktionen über mehrere Blockchains hinweg ermöglicht wurden. Auf Ethereum nutzte der Angreifer EIP-7702 aus, eine Funktion, die es einer externen Wallet ermöglicht, die Ausführung an Smart-Contract-Code mittels einer signierten Autorisierung zu delegieren. Der Angreifer bereitete 50 vorab signierte Autorisierungen vor und nutzte eine davon, um eine Hot-Wallet von Binance in einen vom Angreifer kontrollierten „Sweeper“ zu verwandeln. Dadurch konnte der Angreifer die Wallet leerräumen und eingehende Gelder wiederholt abziehen.
TRM identifizierte zudem eine Vorbereitungsphase, die mindestens 36 Stunden vor dem Diebstahl begann und Testtransaktionen sowie kleine Abhebungen von Tornado Cash umfasste. Binance hat seinen vollständigen technischen Nachbericht noch nicht veröffentlicht.
Nordkoreas „TraderTraitor“ vermutlich hinter dem Angriff
TRM Labs schrieb den Angriff mit hoher Sicherheit der nordkoreanischen Hackergruppe „TraderTraitor“ zu, gestützt auf On-Chain- und Off-Chain-Informationen. Das Unternehmen stellte Ähnlichkeiten mit früheren Angriffen fest, die mit Nordkorea in Verbindung standen, darunter der Bybit-Exploit vom Februar 2025 und der KelpDAO-Vorfall vom April 2026.
Der Blockchain-Ermittler ZachXBT berichtete zudem, dass Gelder aus dem Binance-Exploit und dem früheren Bitget-Exploit in Höhe von 388 Millionen US-Dollar nach dem Durchlaufen von THORChain an derselben Adresse zusammenliefen.
Diese Erkenntnis lässt vermuten, dass beide Angriffe möglicherweise von ein und demselben Akteur verübt wurden. Der Bitget-Vorfall wurde ebenfalls TraderTraitor zugeschrieben.
Tether, Circle und andere Partner frieren 3 Milliarden Dollar ein
Stablecoin-Emittenten und Blockchain-Partner handelten besonders schnell, um die Bewegung gestohlener Vermögenswerte einzuschränken. Tether fror etwa 1,77 Milliarden US-Dollar in $USDT ein, während Circle etwa 825 Millionen US-Dollar in $USDC einfror. Ripple fror zudem etwa 200 Millionen US-Dollar ein, und World Liberty Financial fror 27,8 Millionen US-Dollar in $USD1 ein.
Der Sicherheitsrat von Arbitrum griff separat ein, um 8.426 $ETH und 74,6 Millionen $ARB im Wert von etwa 30 Millionen US-Dollar einzufrieren.
Binance berichtete, dass bis Freitagmorgen etwa 3 Milliarden US-Dollar der gestohlenen Vermögenswerte eingefroren worden waren. Dem Angreifer gelang es jedoch, einen Teil der gestohlenen Stablecoins in Vermögenswerte umzuwandeln, die die Emittenten nicht direkt einfrieren konnten. Berichten zufolge tauschte der Angreifer etwa 325 Millionen US-Dollar in $USDT über Market Maker und dezentrale Handelsinfrastrukturen gegen $ETH ein, wobei er einen erheblichen Abschlag in Kauf nahm. Der Angreifer stellte außerdem $USDT für Kreditprotokolle, darunter Aave, bereit, um $ETH zu leihen, was Aave dazu veranlasste, die betroffenen Märkte zu sperren.
TRM schätzte, dass der Angreifer zum Zeitpunkt der Einschätzung immer noch mehr als 420.000 $ETH und 18.270 $BTC kontrollierte, im Wert von etwa 2,4 Milliarden US-Dollar.
Binance stellt 6,34 Milliarden US-Dollar zur Deckung aller Verluste bereit
Binance versicherte seinen Kunden wiederholt, dass sie nicht die finanziellen Folgen des Vorfalls tragen müssten.
In einem Update vom Freitag gab die Börse bekannt, dass sie mehr als 6,34 Milliarden $ aus Unternehmensmitteln zur Deckung der durch den Vorfall entstandenen Verluste zurückgestellt habe. Dem Beitrag zufolge befinden sich bereits etwa 5 Milliarden $ in genau den Token, die von dem Hack betroffen sind. Binance erklärte, die verbleibenden Vermögenswerte über Markt- und OTC-Kanäle zu erwerben, um die gestohlenen Token-Guthaben auszugleichen und etwaige Fehlbeträge zu decken. Die Börse bestätigte zudem, dass sie ihren „Secure Asset Fund for Users“ (SAFU) sowie Unternehmensmittel zur Deckung der Verluste einsetzen werde.
Binance hat Auszahlungen vorübergehend ausgesetzt, die Berechtigungen der betroffenen Adressen widerrufen und eine umfassende Sicherheitsüberprüfung eingeleitet. Einzahlungen sind weiterhin möglich, und die Börse geht davon aus, dass die Auszahlungen am 1. November 2026 wieder aufgenommen werden können. Das Unternehmen hat sich zudem verpflichtet, nach Abschluss der Abhilfemaßnahmen einen aktualisierten „Proof of Reserves“ zu veröffentlichen.
Kryptomärkte setzen ihren Abwärtstrend fort – Liquidationen erreichen 1,6 Milliarden US-Dollar
Der Vorfall bei Binance übte zusätzlichen Druck auf den ohnehin schon schwachen Kryptomarkt aus. Bitcoin fiel nach Berichten über den Angriff um mehr als 5 % und notierte kurzzeitig bei rund 76.500 US-Dollar, bevor es sich wieder in Richtung 77.000 US-Dollar erholte. $BNB gab in den letzten 24 Stunden um fast 6 % nach, während Solana um etwa 7 % auf 93 US-Dollar fiel.
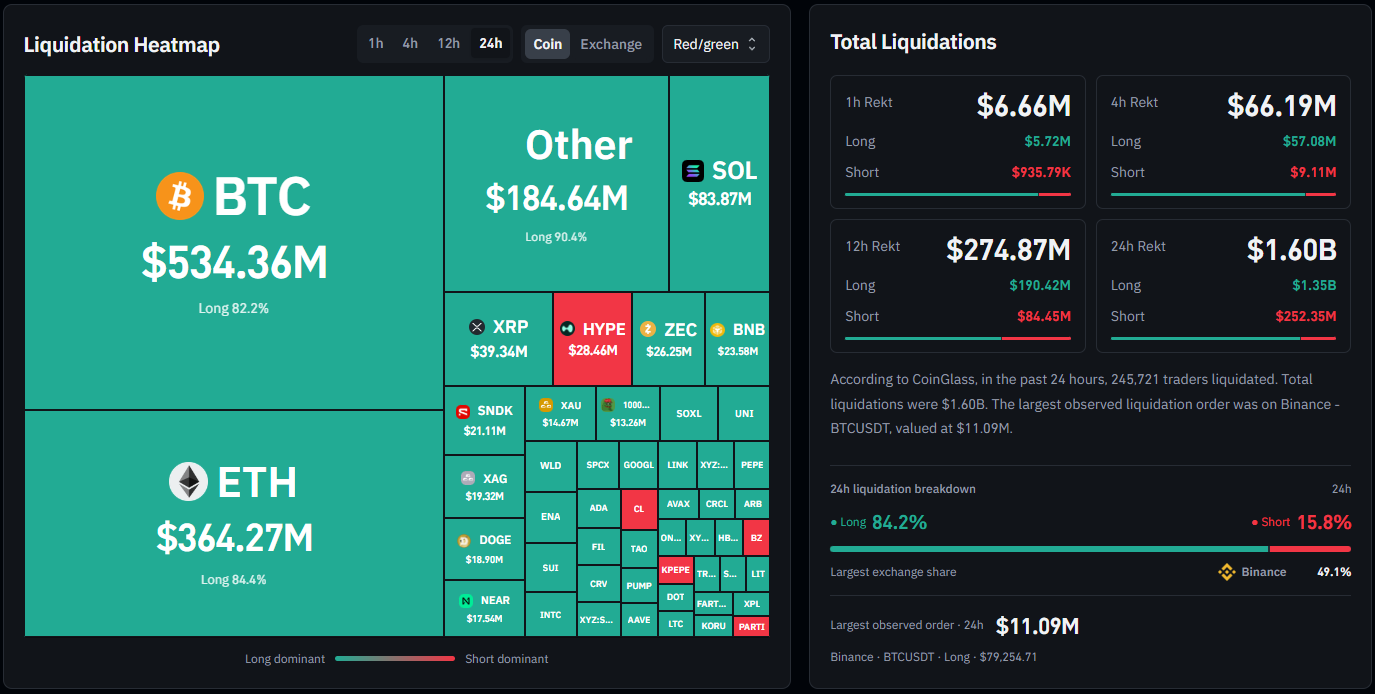
Laut CoinGlass wurden in den letzten 24 Stunden etwa 245.721 Trader liquidiert, wobei sich das Gesamtvolumen der Liquidationen auf 1,60 Milliarden US-Dollar belief.
Long-Positionen machten etwa 1,35 Milliarden US-Dollar aus, was 84,2 % der gesamten Liquidationen entspricht, während Short-Positionen 252,35 Millionen US-Dollar ausmachten. Binance verzeichnete mit über 49 % aller Liquidationen den größten Anteil an den Liquidationen unter den Börsen. Der größte einzelne Liquidationsauftrag betraf eine BTCUSDT-Long-Position im Wert von 11,09 Millionen US-Dollar auf Binance.
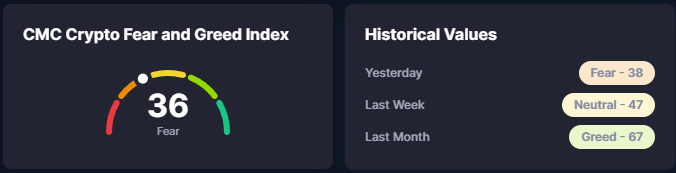
Auch die Marktstimmung verschlechterte sich. Der „Fear and Greed Index“ von CoinMarketCap fiel von „46“ – was am 28. Oktober eine neutrale Stimmung anzeigte – auf „38“ am 29. Oktober und „36“ am 30. Oktober und bewegte sich damit tiefer in den Bereich der Angst.
Wie geht es weiter?
Der Binance-Hack wirft schwierige Fragen zur Sicherheit von Kryptowährungsbörsen auf, insbesondere hinsichtlich ihrer internen Signaturinfrastruktur und ihrer Systeme zur Genehmigung von Auszahlungen. Obwohl die Börse ausreichende Ressourcen bereitgestellt hat, um die geschätzten Verluste zu decken, stellt die Wiederbeschaffung der verbleibenden gestohlenen Vermögenswerte eine separate Herausforderung dar. TRM Labs geht davon aus, dass der Binance-Angreifer weiterhin Gelder über Cross-Chain-Brücken, Swap-Dienste und OTC-Broker verschieben wird. In der CNBC-Sendung „Squawk Box Europe“ erklärte Bitget-CEO Gracy Chen nach dem 388-Millionen-Dollar-Hack bei Bitget im September 2026, sie rechne „nicht damit, große Summen zurückzubekommen“, und verwies dabei auf die begrenzten Rückflüsse bei früheren Hacks.
Binance hat erneut betont, dass die sofortige Priorität weiterhin darin besteht, die Sicherheitsüberarbeitung abzuschließen, einen umfassenden Bericht darüber zu veröffentlichen, wie sich die Angreifer Zugang verschafft haben, und die Auszahlungen bis zum 1. November wiederherzustellen.
Weiterlesen auf SolanaFloor
$BTC hält die 80.000-Dollar-Marke, während die Federal Reserve die Zinsen unverändert lässt
Kamino ermöglicht die Besicherung von Backpack-Wertpapieren
Solana vs. Hyperliquid: Was Kyle Samani falsch verstanden hat